


阿珏Blog十周年活动已经圆满结束了。
今年来参加的人比我预想中还要多,活动期间经常能看到大家在群里讨论线索、交换提示,也有不少人一路顺利通关,拿到了最后的奖励。看到自己折腾了这么久(2年前就开始策划)的东西真的有人认真玩完,还是挺开心的,虽然过程有ai的辅助.
如果你还没有玩过,建议先去看看活动原文,这篇会直接公开全部答案,下面就是完整剧透,游戏过程中会有很多颠覆你认知的知识内容。
先说一下整体流程
拆弹专家 → 点击入口 → 调整黑图 → 登录与验证码 → 假 Cloudflare 页面 → PDF 藏 ZIP → GalGame对话找线索 → 猜数字 → 扫二维码 → 找不同 → 明暗模式画册 → 拼图 → 保险箱。
第 0 关:拆弹专家
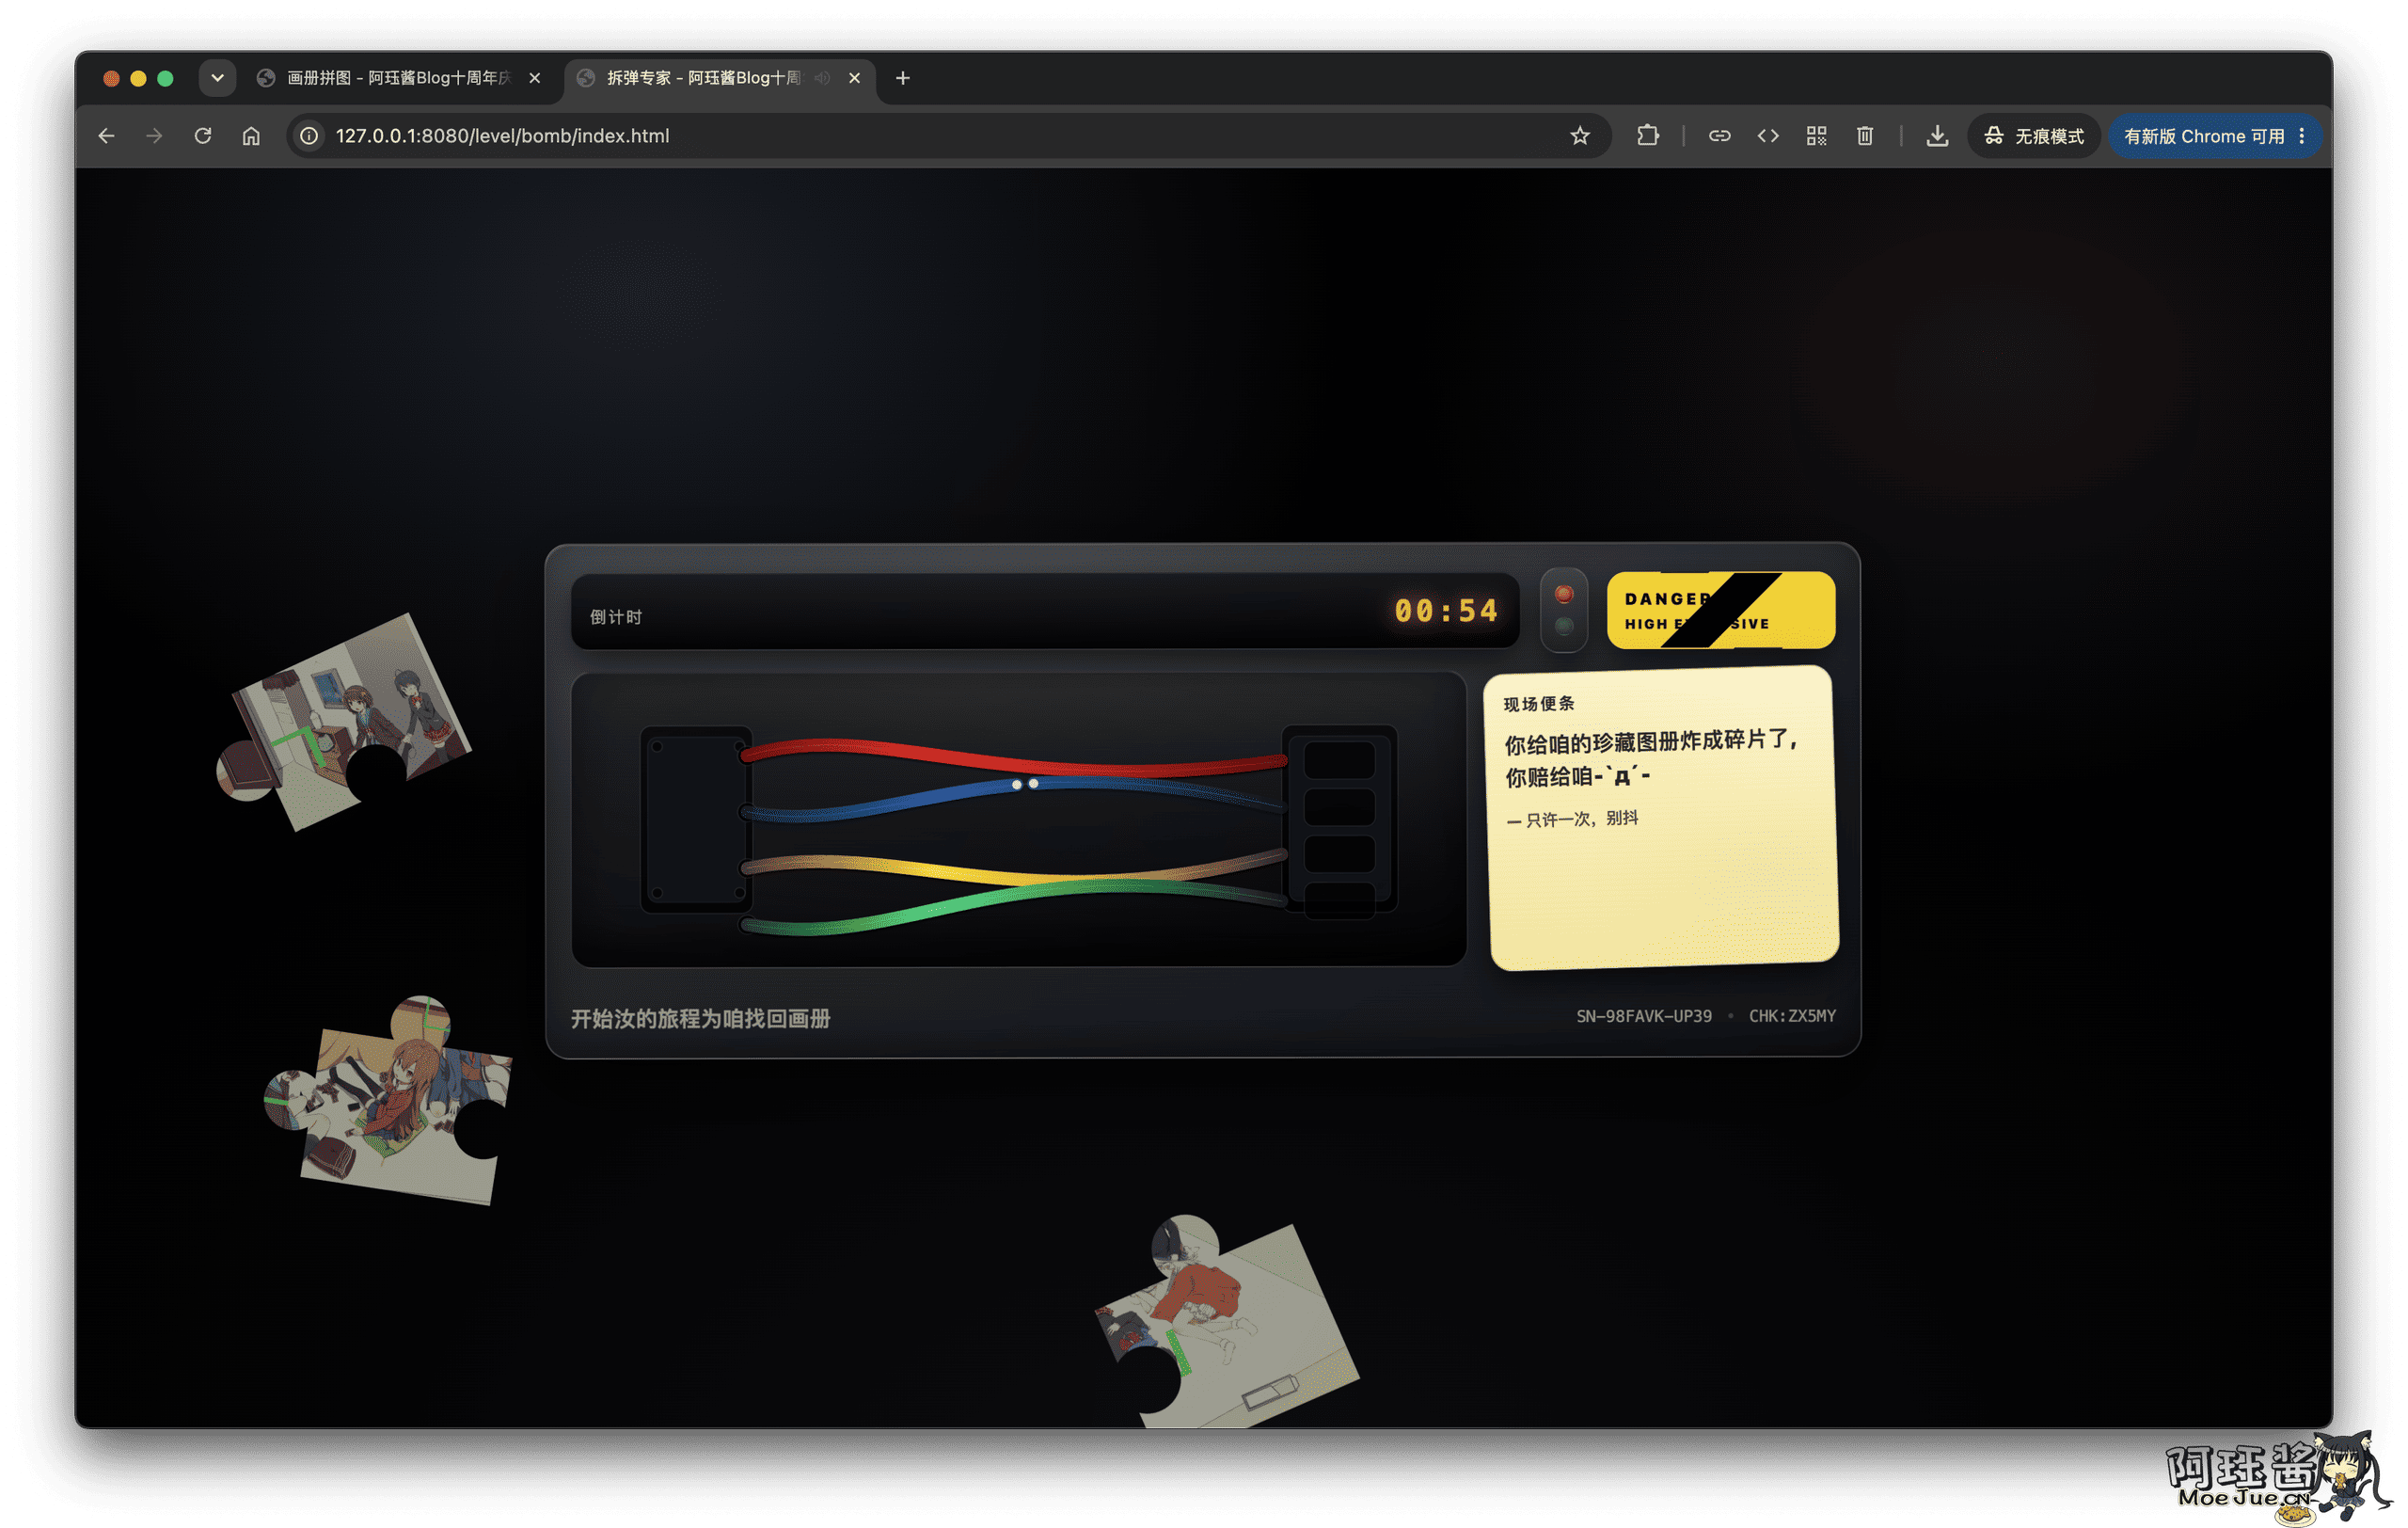
第一关其实是一个小小的前戏。页面上有四根不同颜色的线和一个倒计时,看起来像是要认真判断哪一根能拆掉炸弹。
但这里没有正确答案,剪哪一根都会爆。爆炸以后,页面会提示珍藏图册已经被炸成碎片,同时收集碎片.
接下来要做的事情也就很明确了:引出支线任务,把散落在后面关卡里的拼图碎片找回来。
所以这里不用在四根线上浪费时间,直接剪一根看爆炸效果就行。
第 1 关:活动欢迎入口
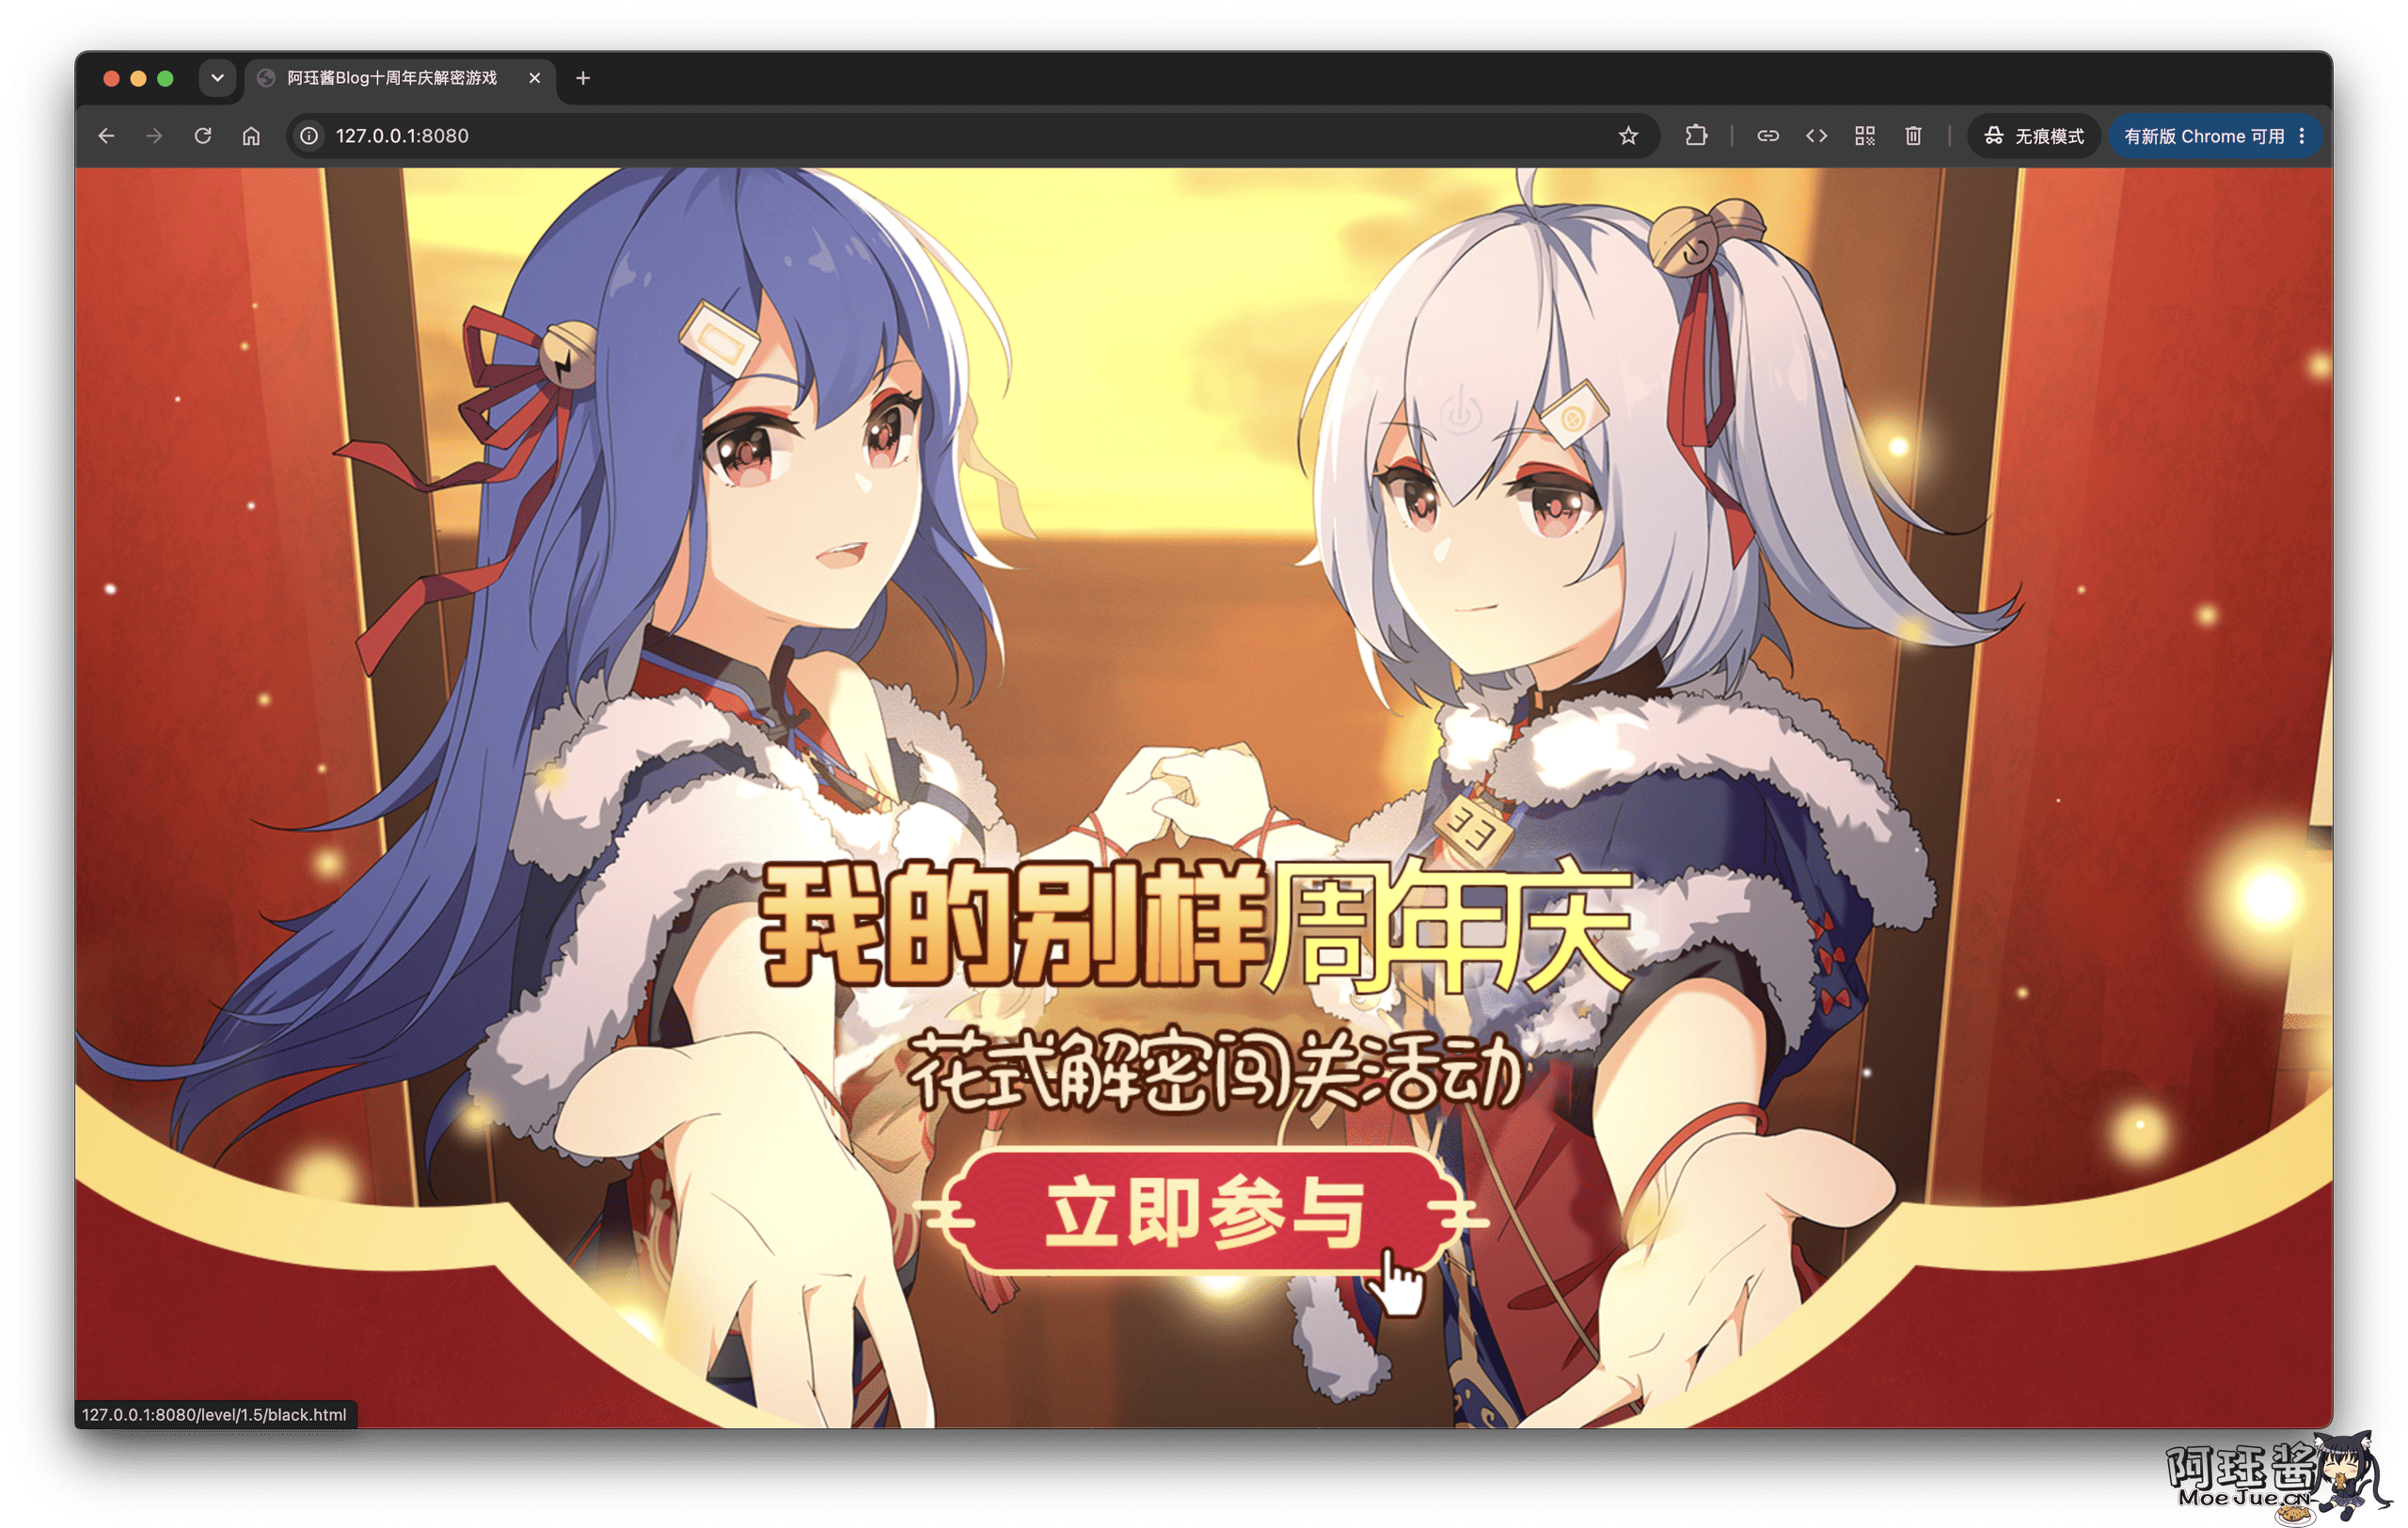
正式进入活动入口页,画面中间的“立即参与”按钮并不是普通的跳转按钮,而是通过图片热点区域实现的。看到图片上的手形光标,直接点击对应位置,就会进入下一关。这一关考验的是观察力,也顺便用了一下 HTML 图片热点区域这种比较老但依然好用的功能。
点击之后页面会先变黑,再跳到一个看起来像是加载卡住的页面。这个黑屏不是加载失败,耐心看一会儿就能发现问题。
第 1.5 关:黑屏加载中
页面看起来几乎是一片黑。这里没有必要查看复杂的源代码,直接把页面截图放进图片编辑器,调整曝光、阴影和对比度就可以了。目的也很直接,就是考验大家处理图片、调整曝光和观察低对比度信息的能力。
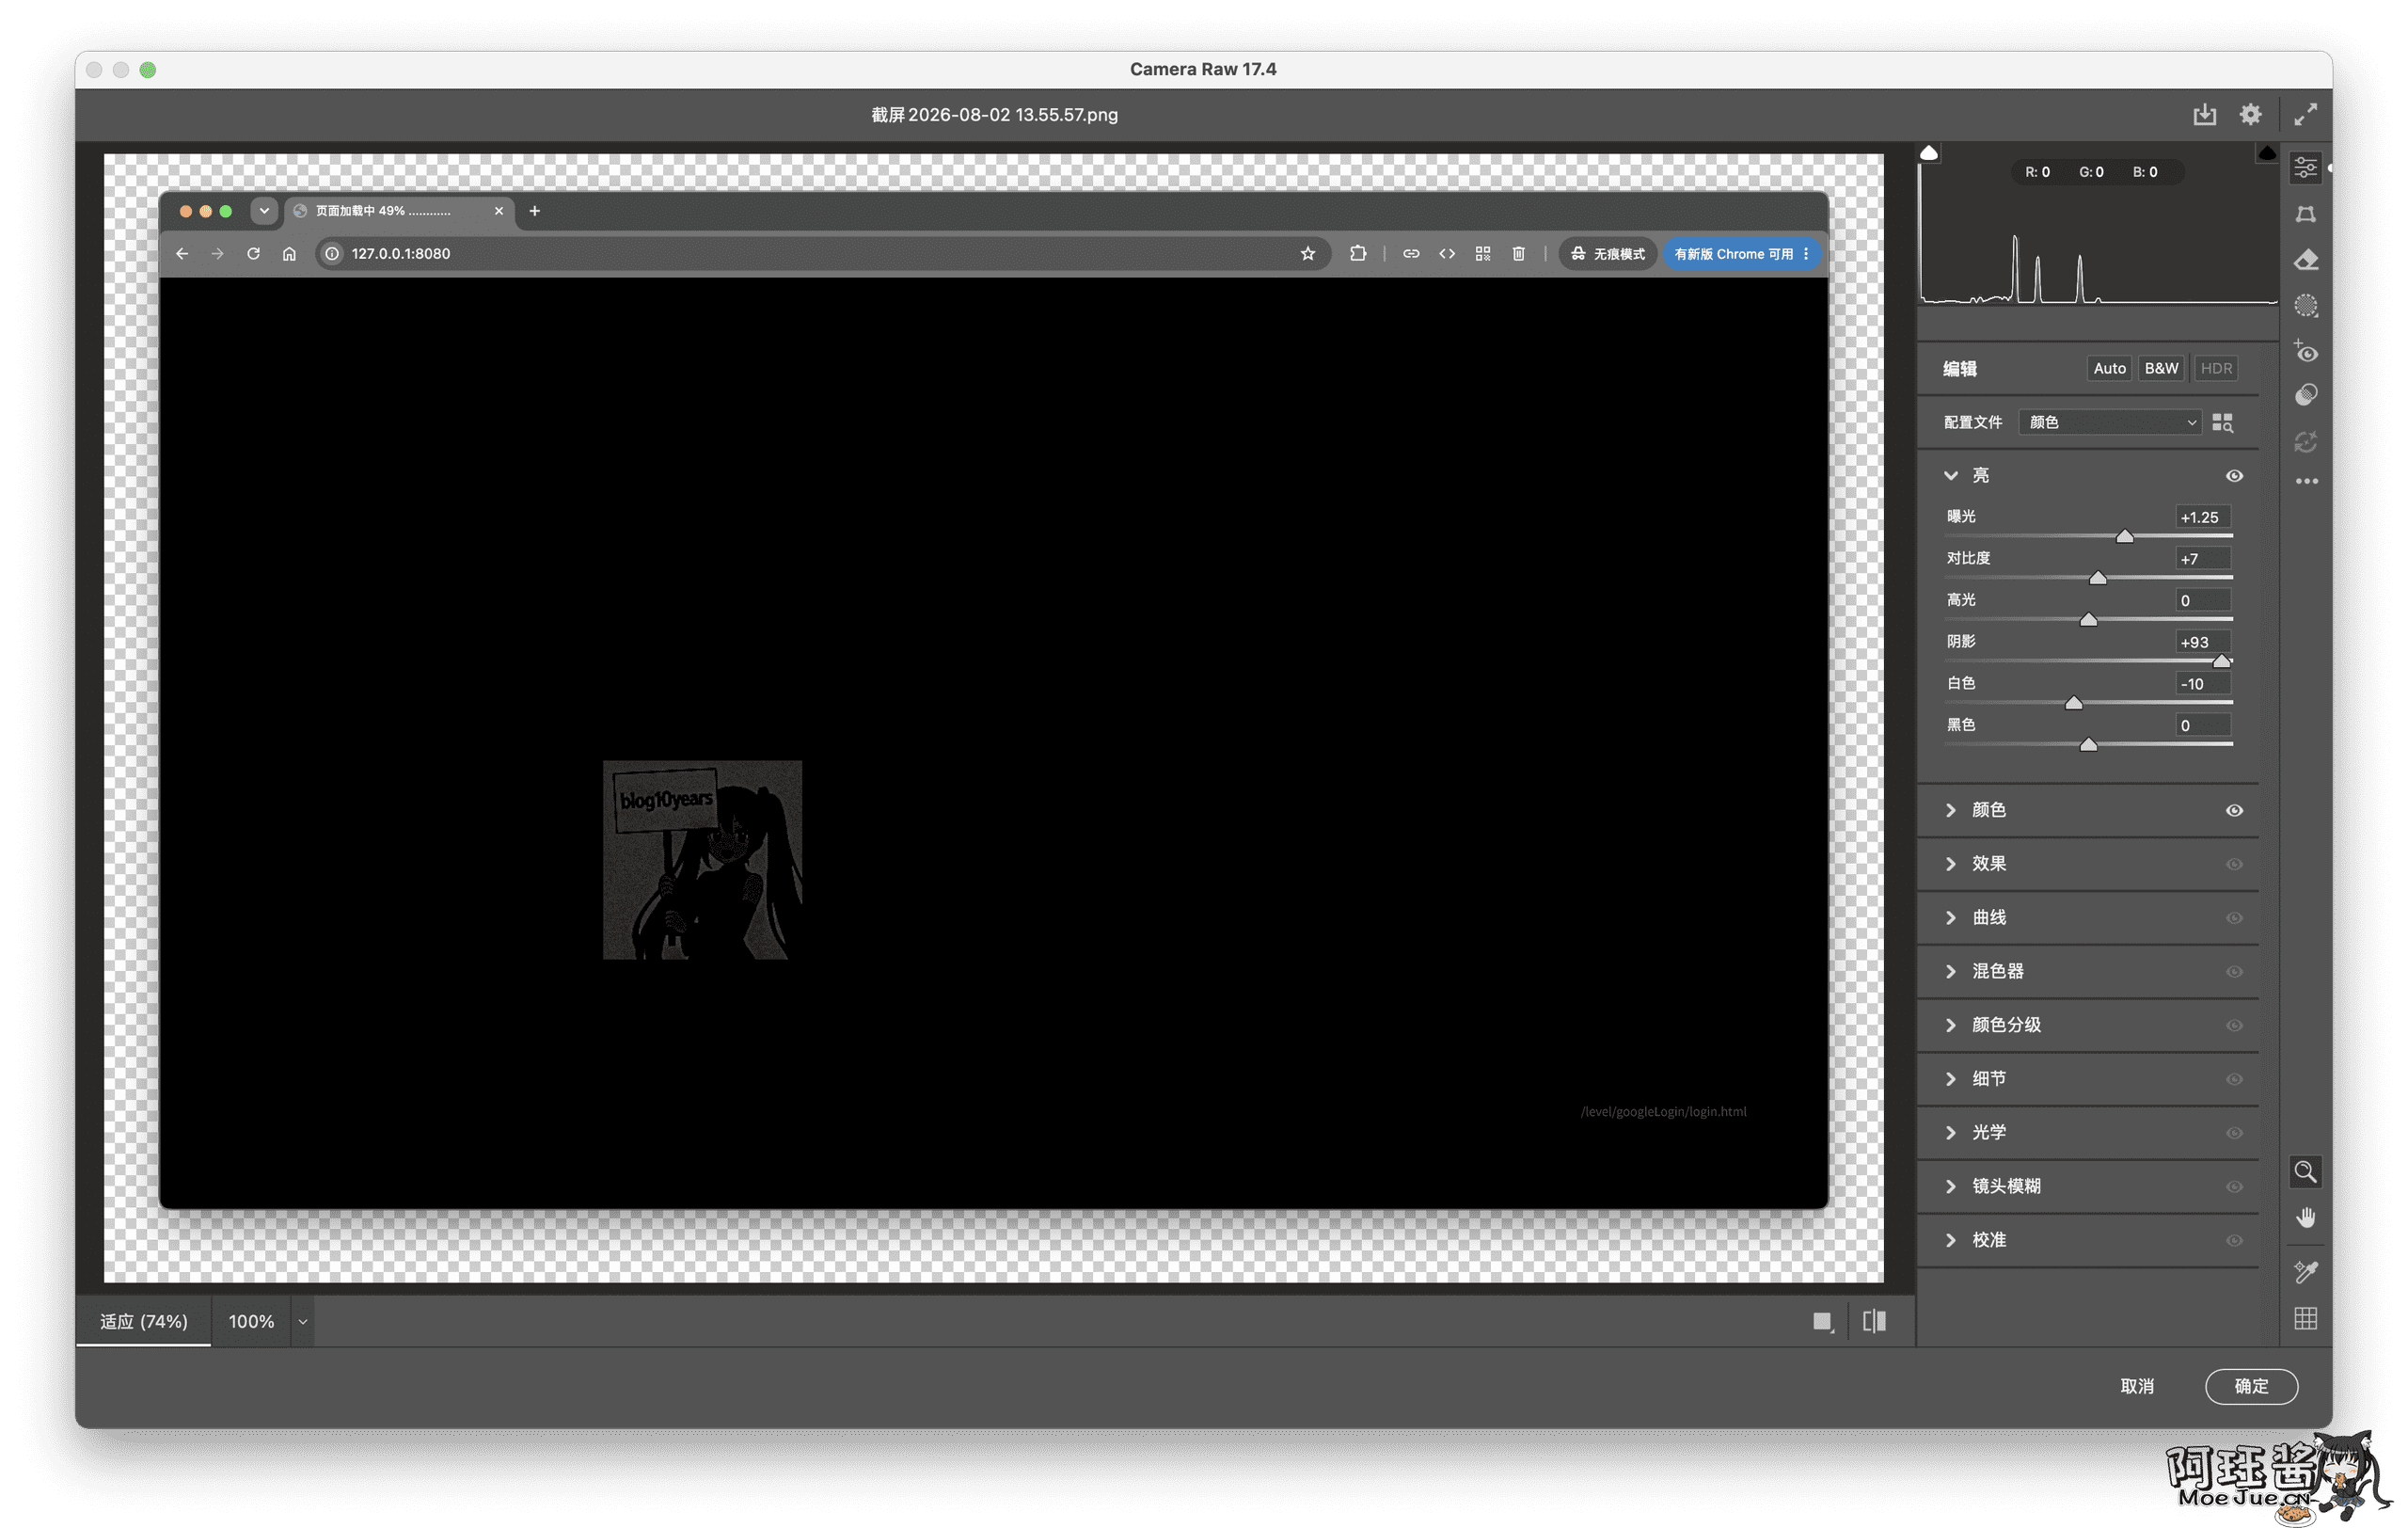
调亮之后能看到两个重要信息:
- 邀请码:
blog10years - 下一关:
/level/googleLogin/login.html
第 2 关:登录页
登录页需要用户名、密码和邀请码。用户名可以自己填,邀请码就是上一关找到的 blog10years。
真正麻烦的是密码。打开开发者工具,在 Console 里可以看到页面已经定义好的 buildLoginHash 函数。直接调用它即可:
buildLoginHash("阿珏", "blog10years")如果用户名换成了别的内容,就把函数里的用户名一起换掉。复制函数返回的 HMAC-SHA256 字符串作为密码,不需要自己手动计算。
登录前还要完成验证码。选择正确后才能真正登录。
这一关主要考验的是看源码和使用开发者工具的习惯。密码虽然看起来像一长串加密文本,但页面已经把生成方法放在眼前了。
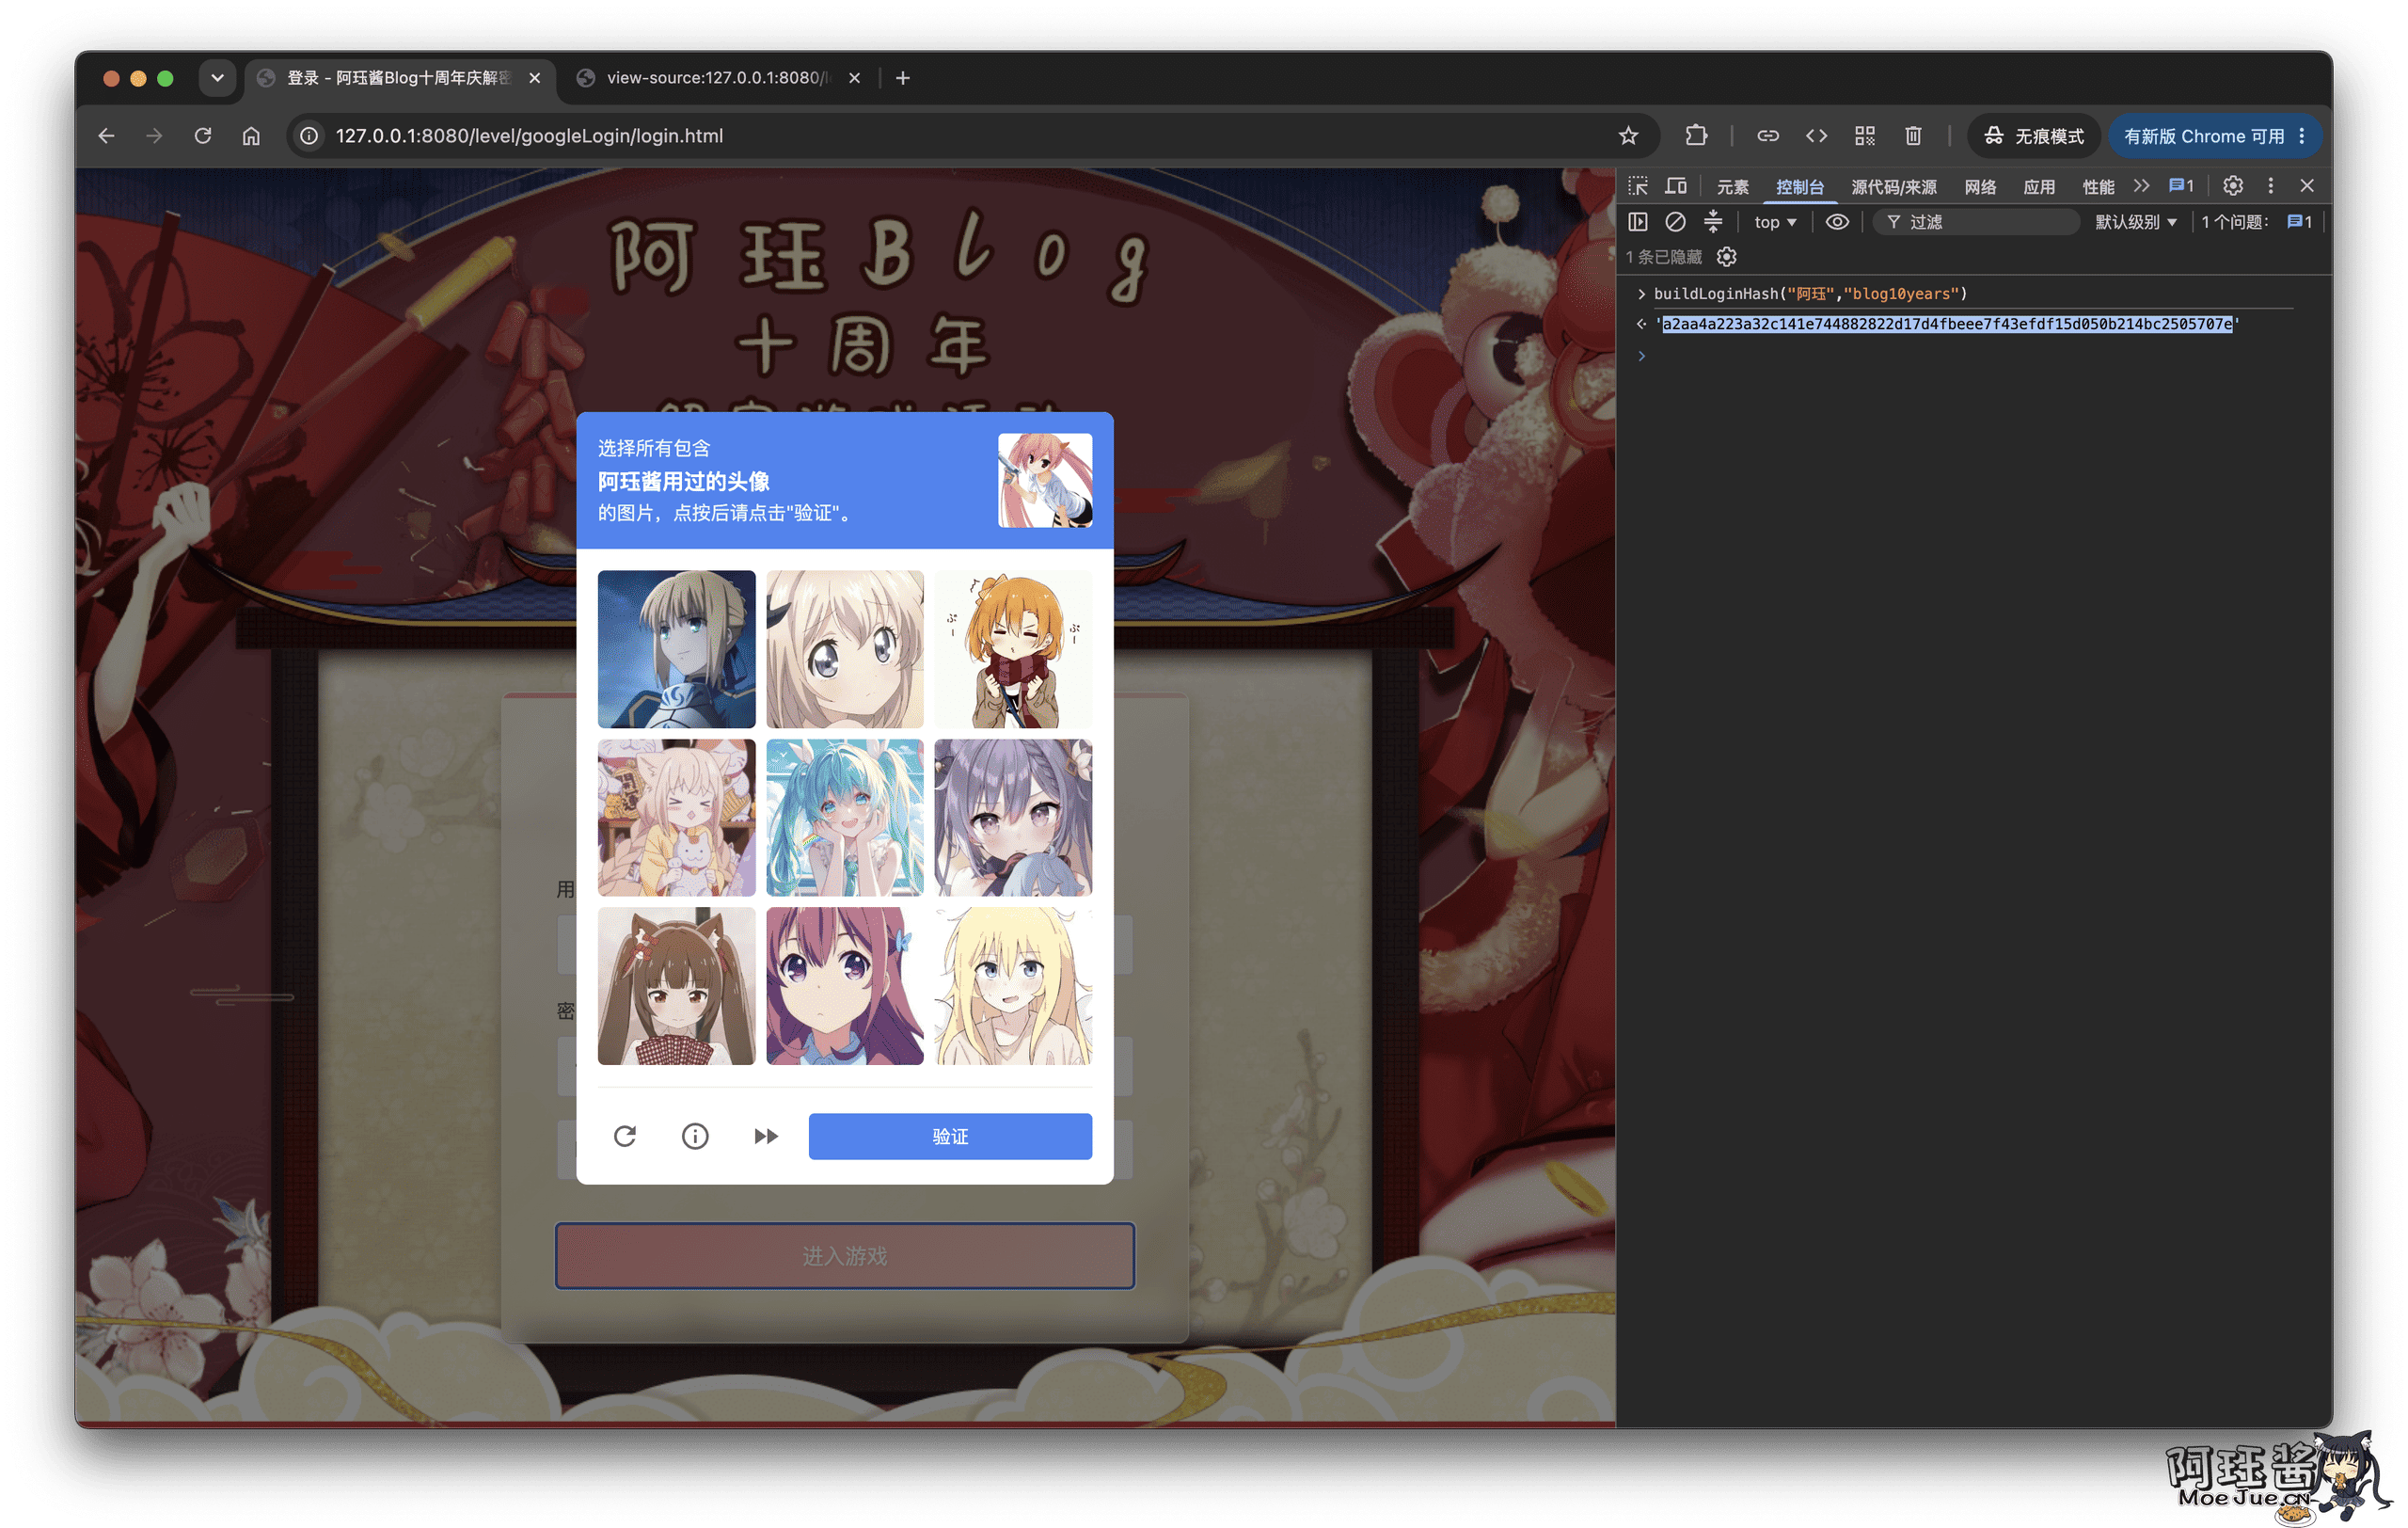
ps:阿珏酱使用过的头像已经在这几年中多次透露过.
这里顺便埋了一个后面会用到的动态线索:登录时页面会生成浏览器指纹,并从里面保存两位数字。它不会直接显示成答案,但会参与最后的保险箱密码。
ps:后期简化后直接随着URL跳转
第 2.5 关:假的 Cloudflare 错误页
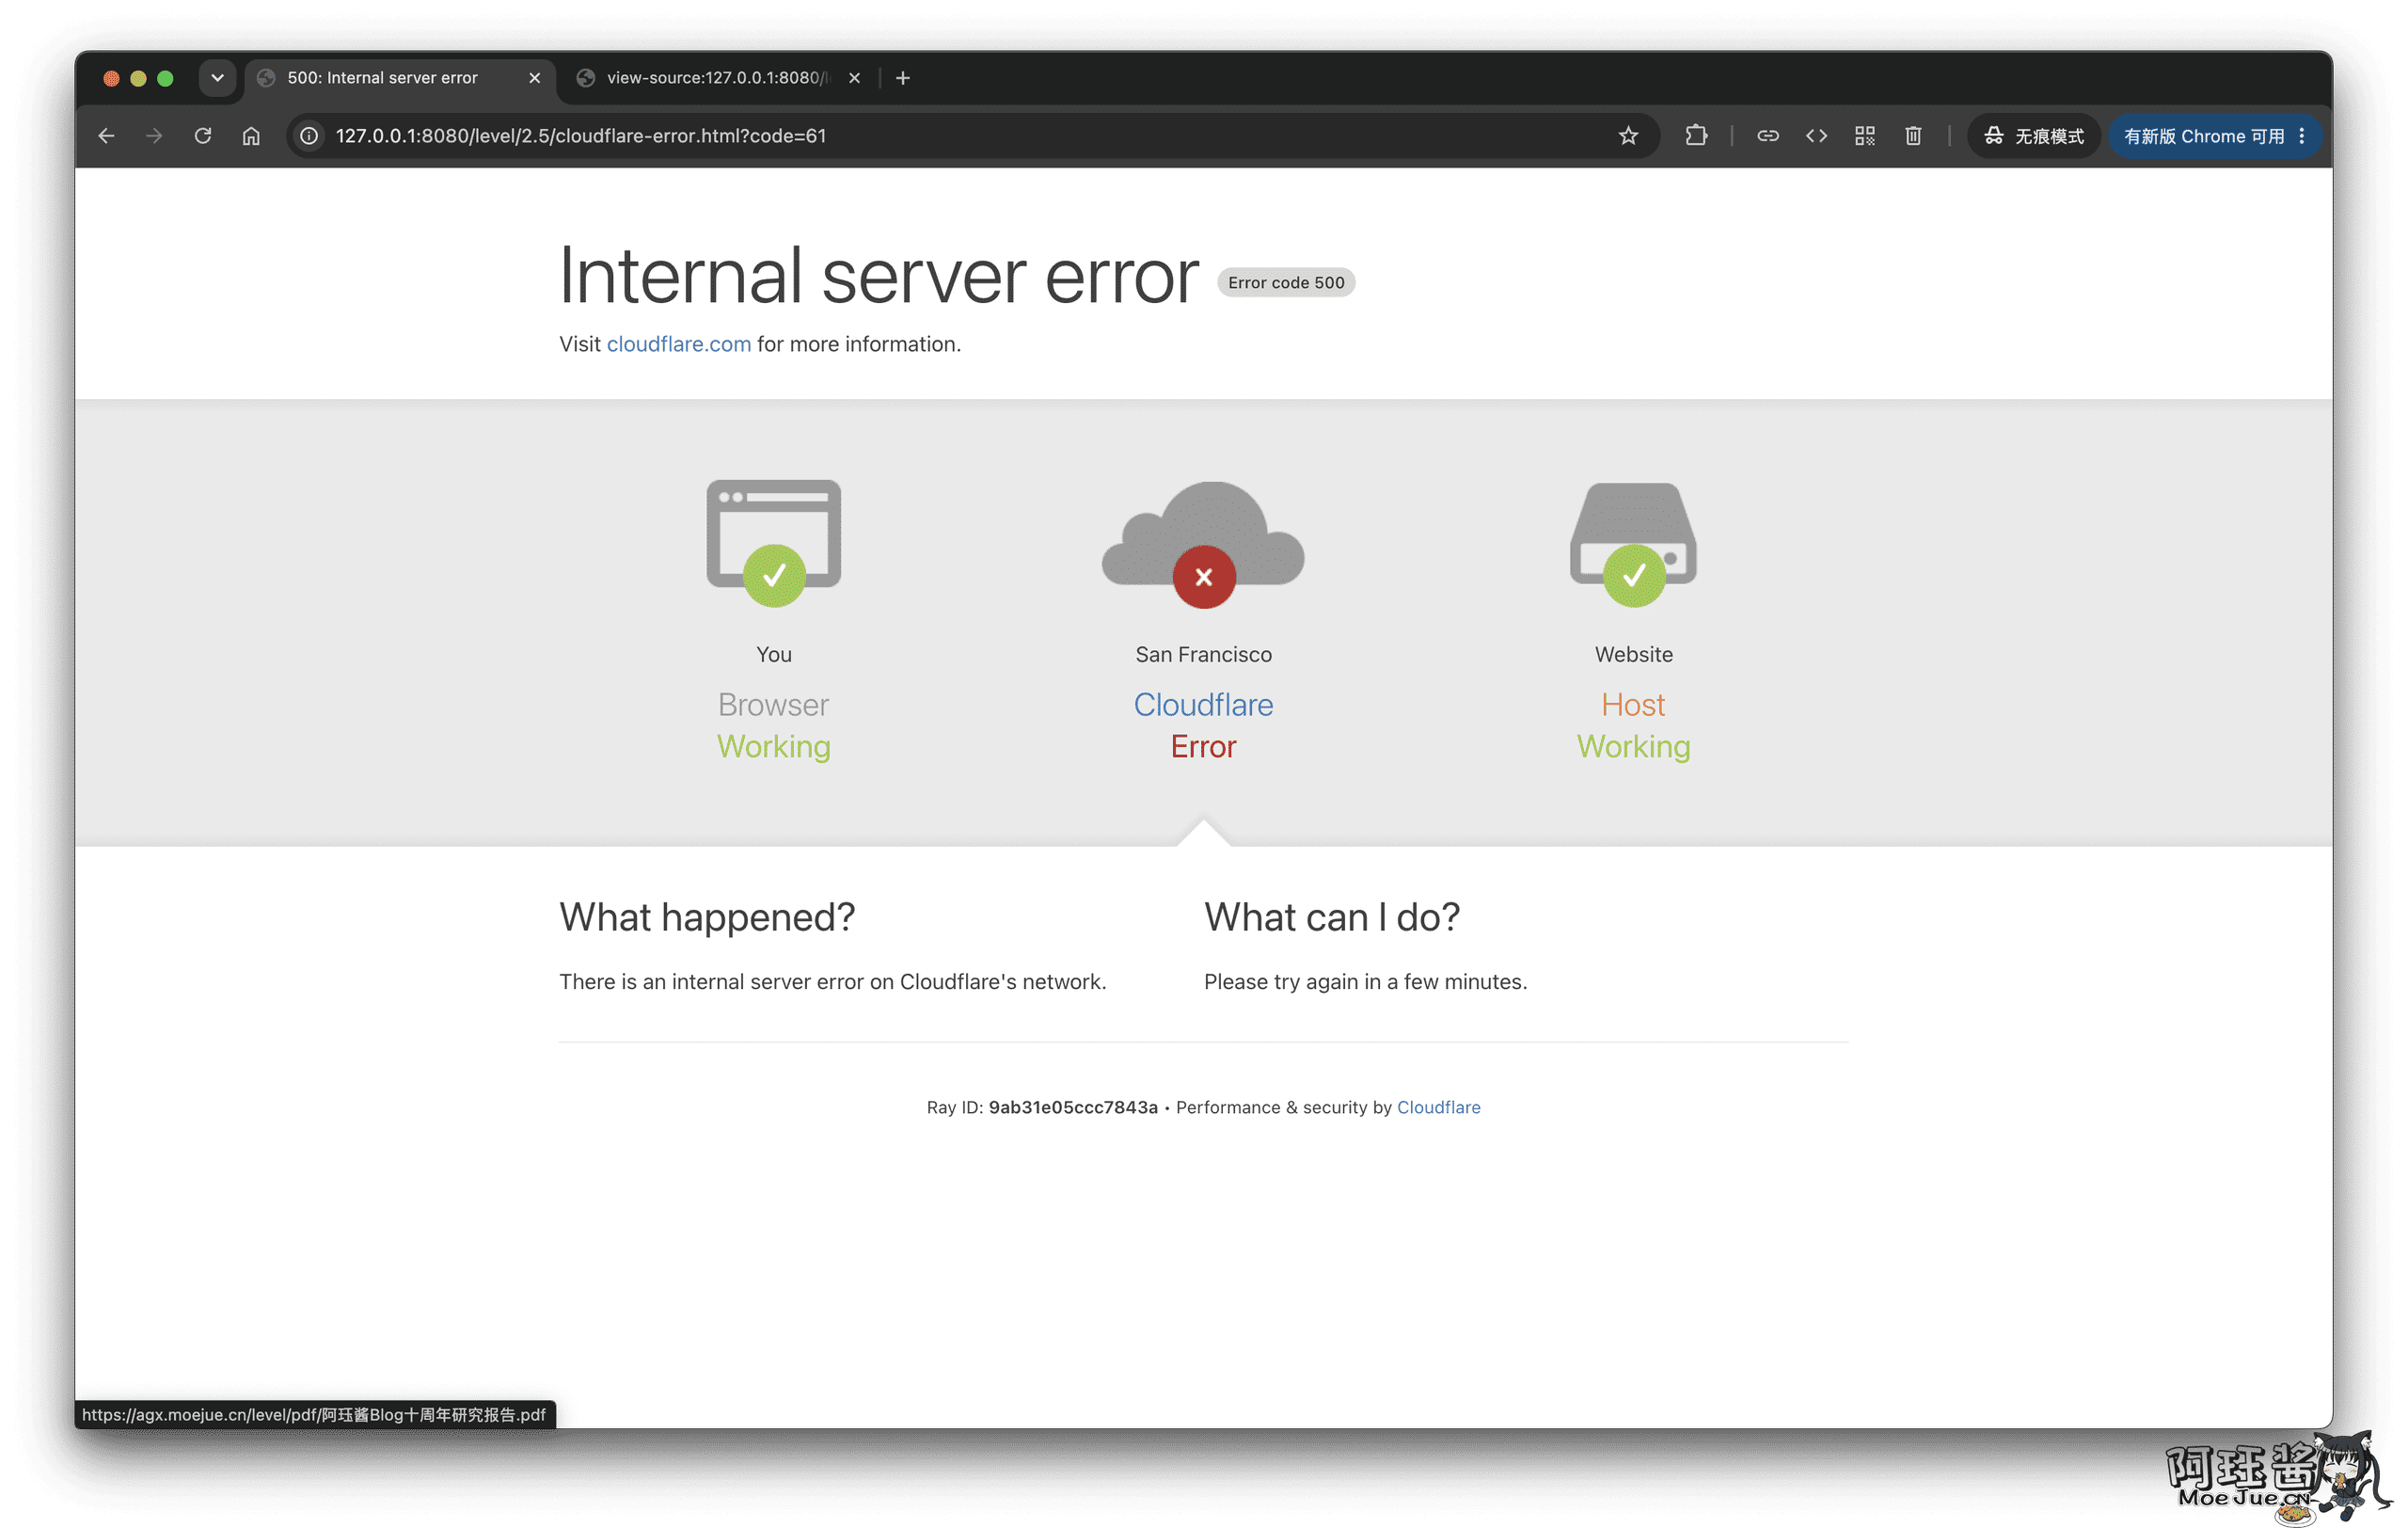
登录成功后会进入一个很像 Cloudflare 的 500 错误页面。很多人看到错误页就关掉了,其实页面里唯一的 Host 链接就是下一条线索。
把鼠标移到 Host,或者直接查看源代码,可以看到它实际指向:
https://AGX.MoeJue.cn/level/pdf/阿珏酱Blog十周年研究报告.pdf这个页面本身没有坏,只是故意套了一层错误页面的外观。
第 3 关之前:PDF 藏 ZIP
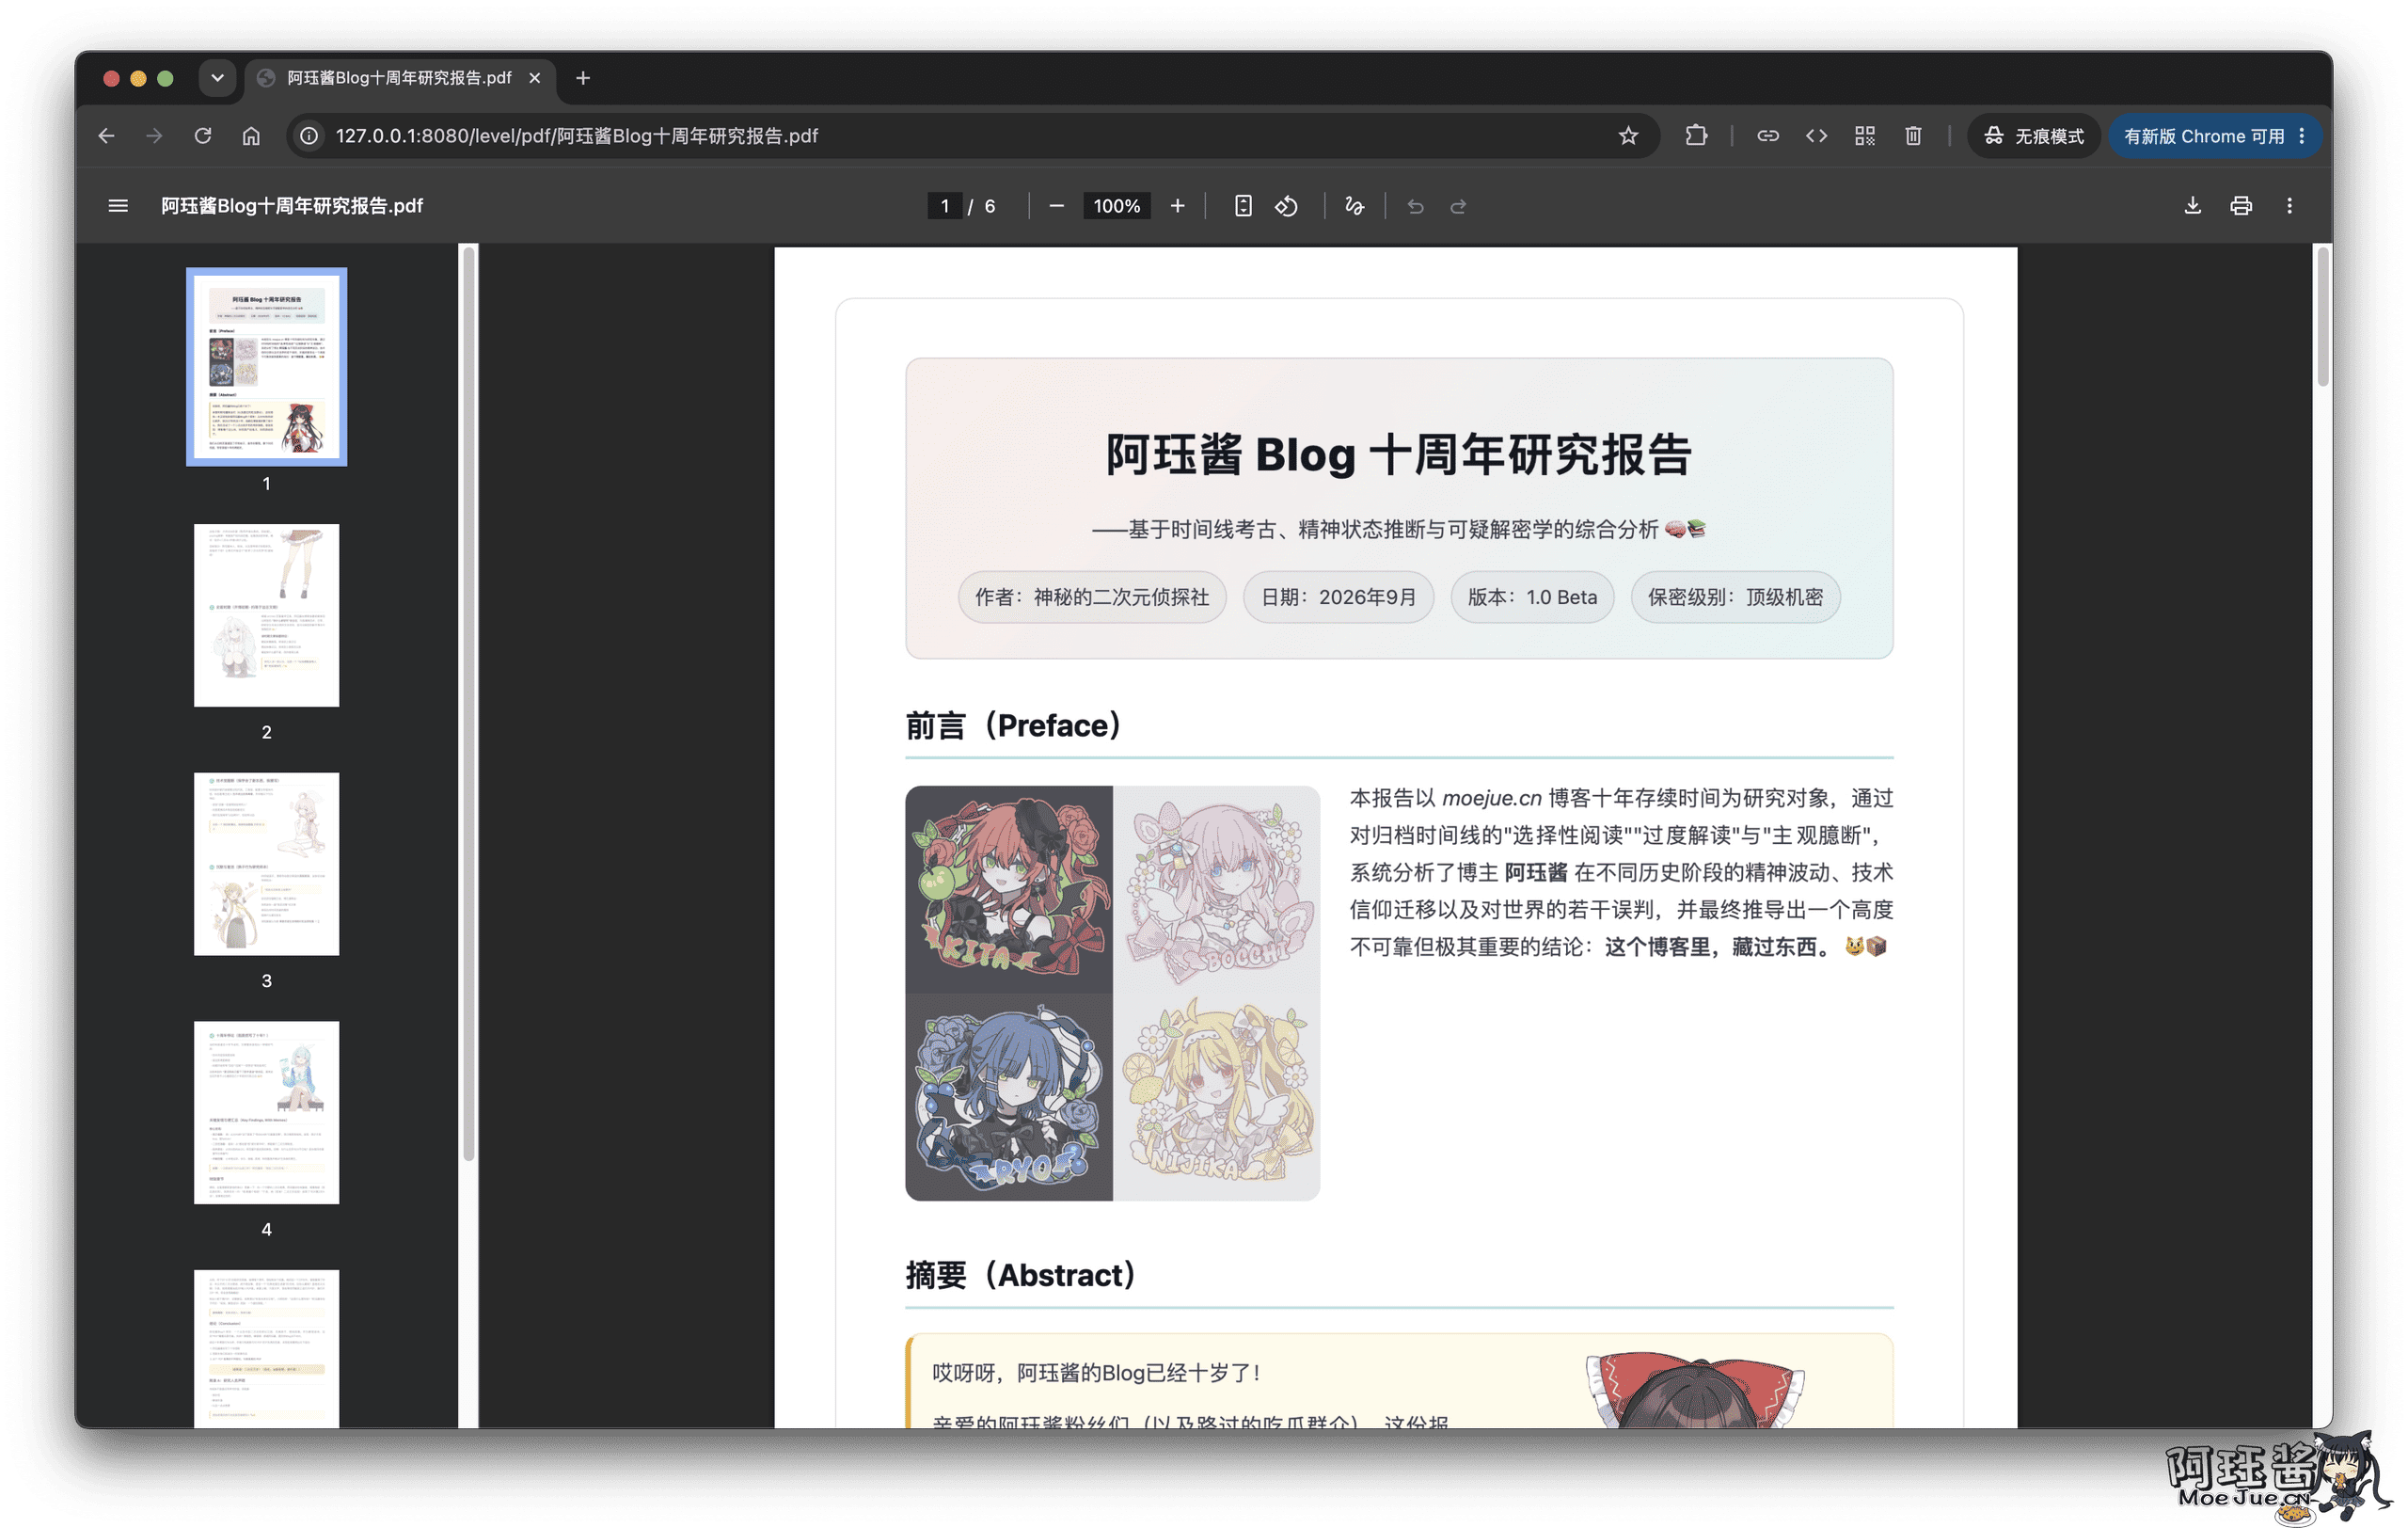
这个文件实际上是一个正常 PDF 后面拼接了一个 ZIP 压缩包,所以它既能被 PDF 阅读器打开,也能被解压软件识别。这一关考验的是对文件格式和压缩包的基本了解,也算是一次很轻量的文件取证。
用 7-Zip、WinRAR 或系统的解压工具尝试打开 PDF,就能看到后面的隐藏文件。
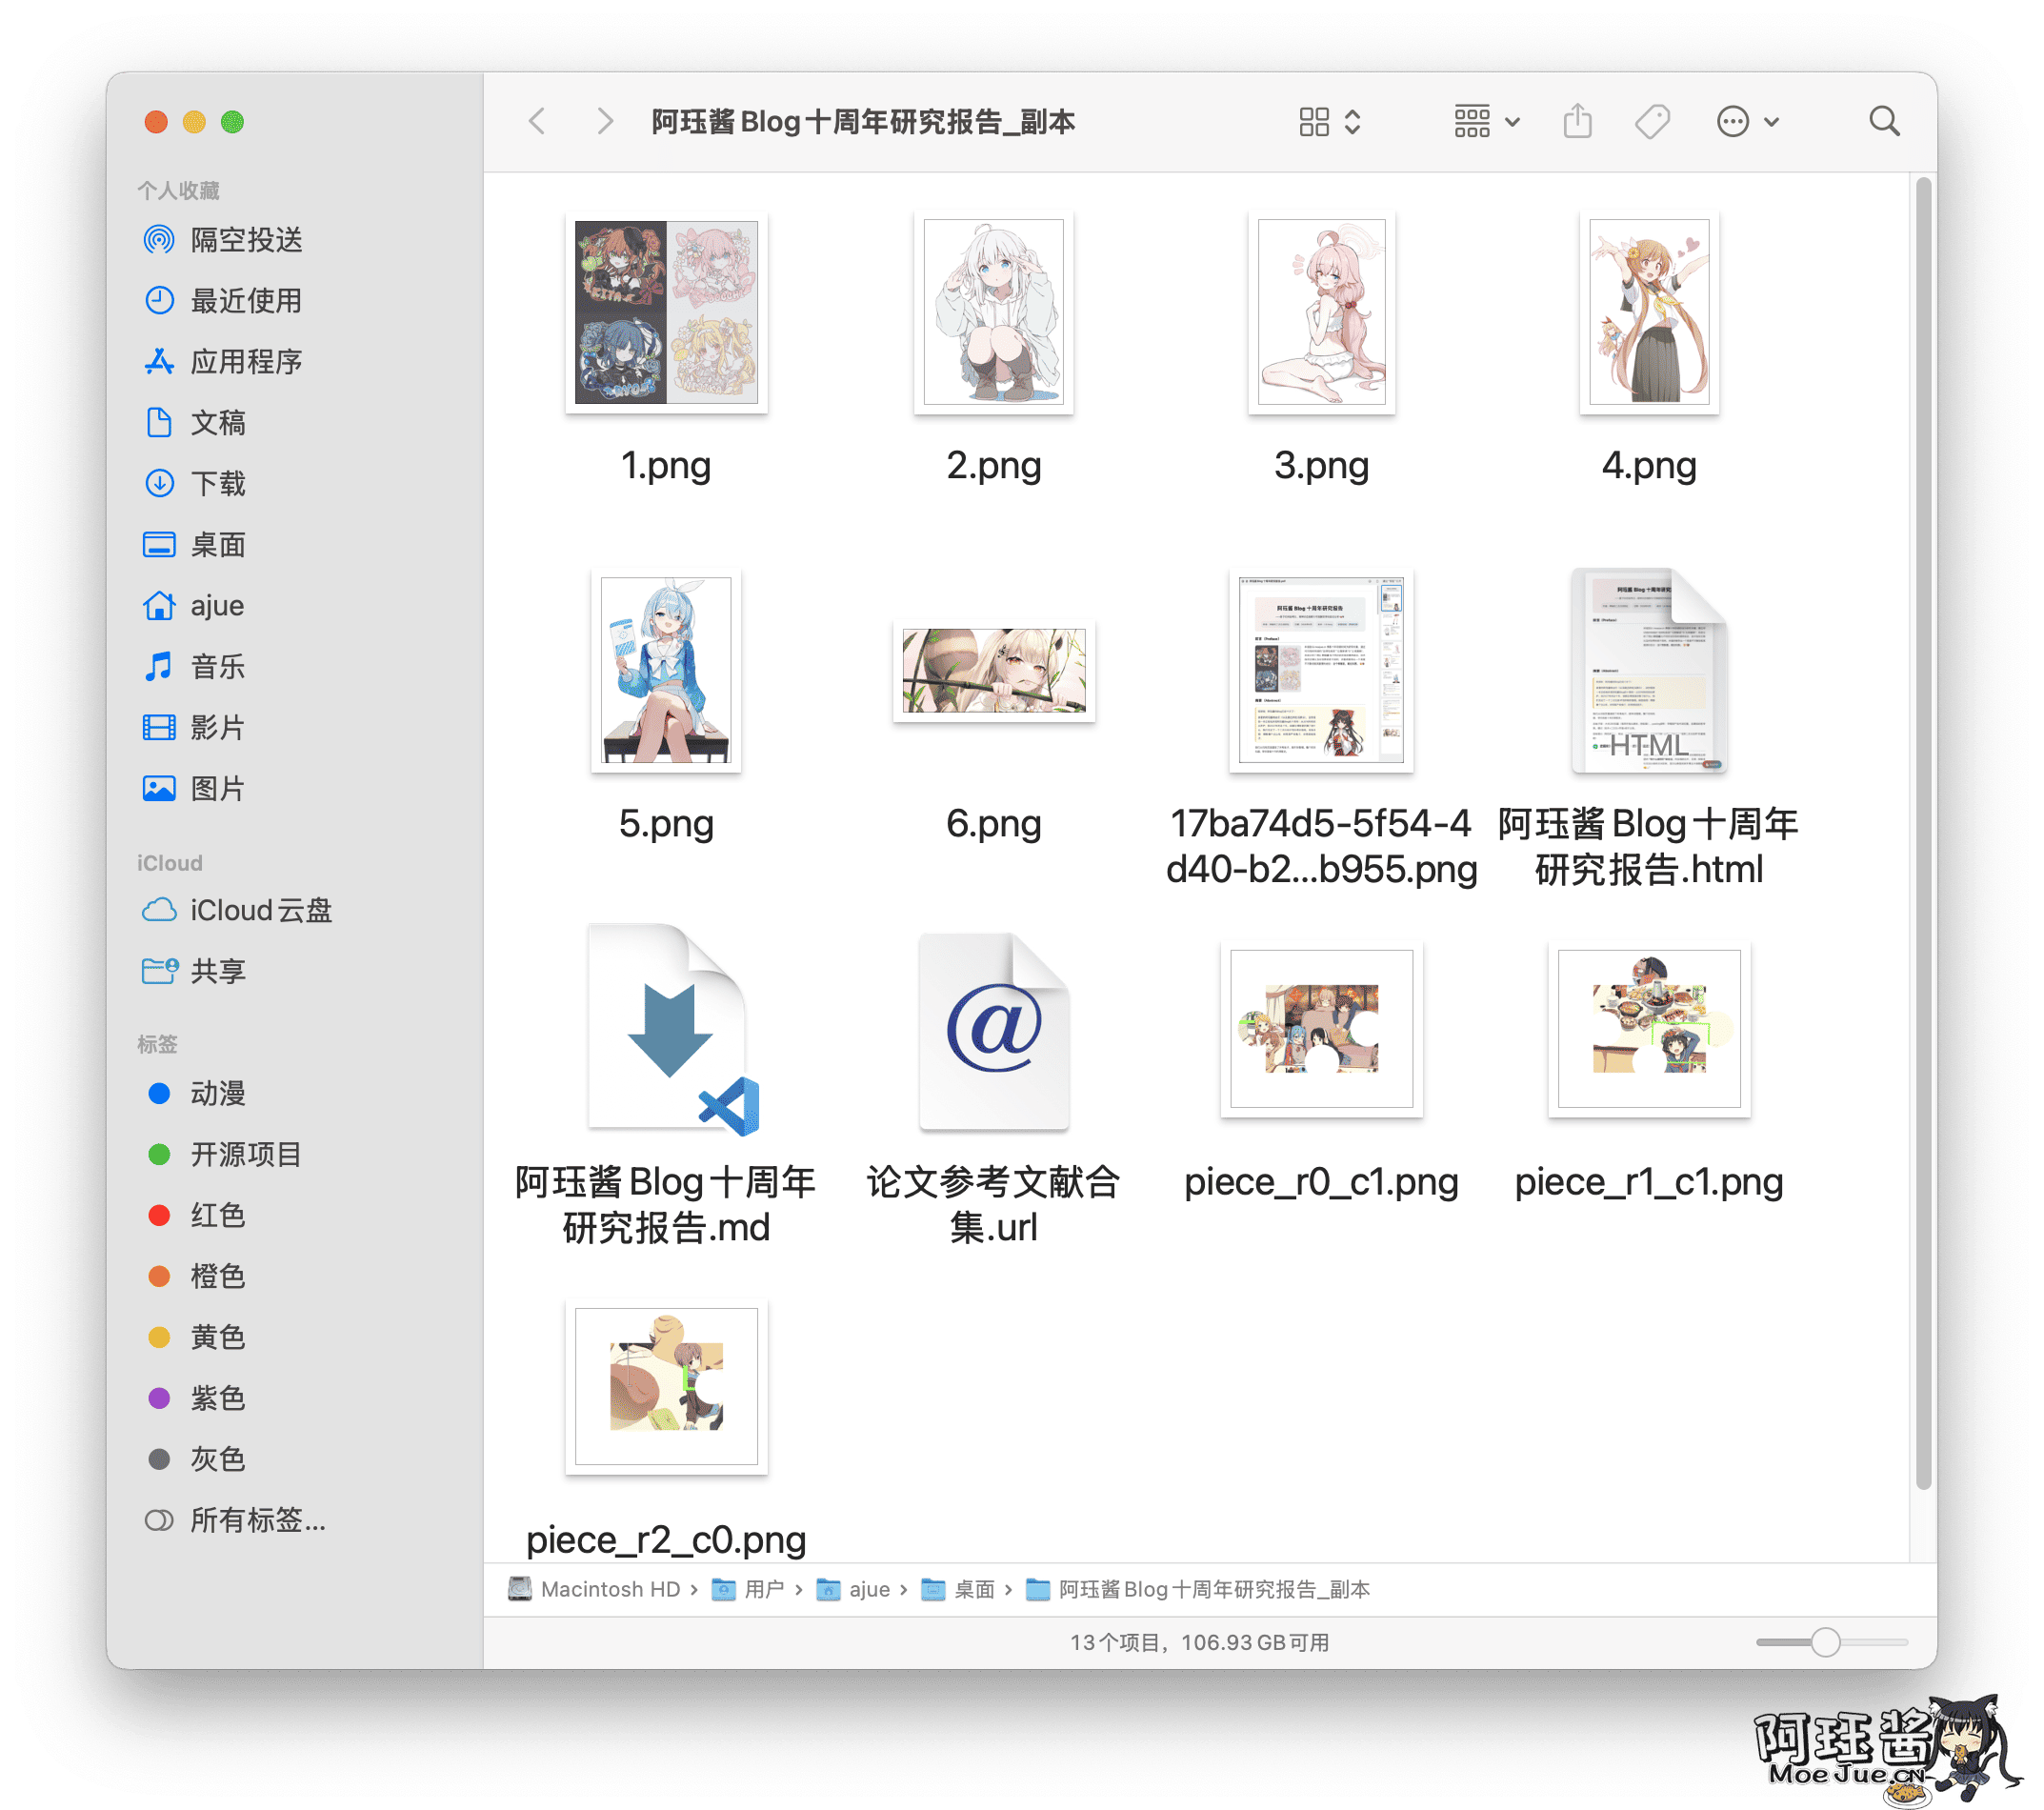
压缩包里有几张拼图碎片,还有一个 URL 快捷方式。打开这个 .url 文件,里面的地址是:
https://agx.moejue.cn/level/three/start.html这就是第三关的入口。PDF 里的研究报告本身也是故意写得一本正经又不太正经,里面已经给了“这个 PDF 如果你不怀疑它,它就是真的 PDF”这样的提示。
第 3 关:GalGame
年龄确认只是进入不同的剧情和贴图,真正重要的是后面的对话内容。这个关卡的对话比较长,里面混了很多看起来没有用的日常闲聊,所以很容易点着点着就开始跳过。
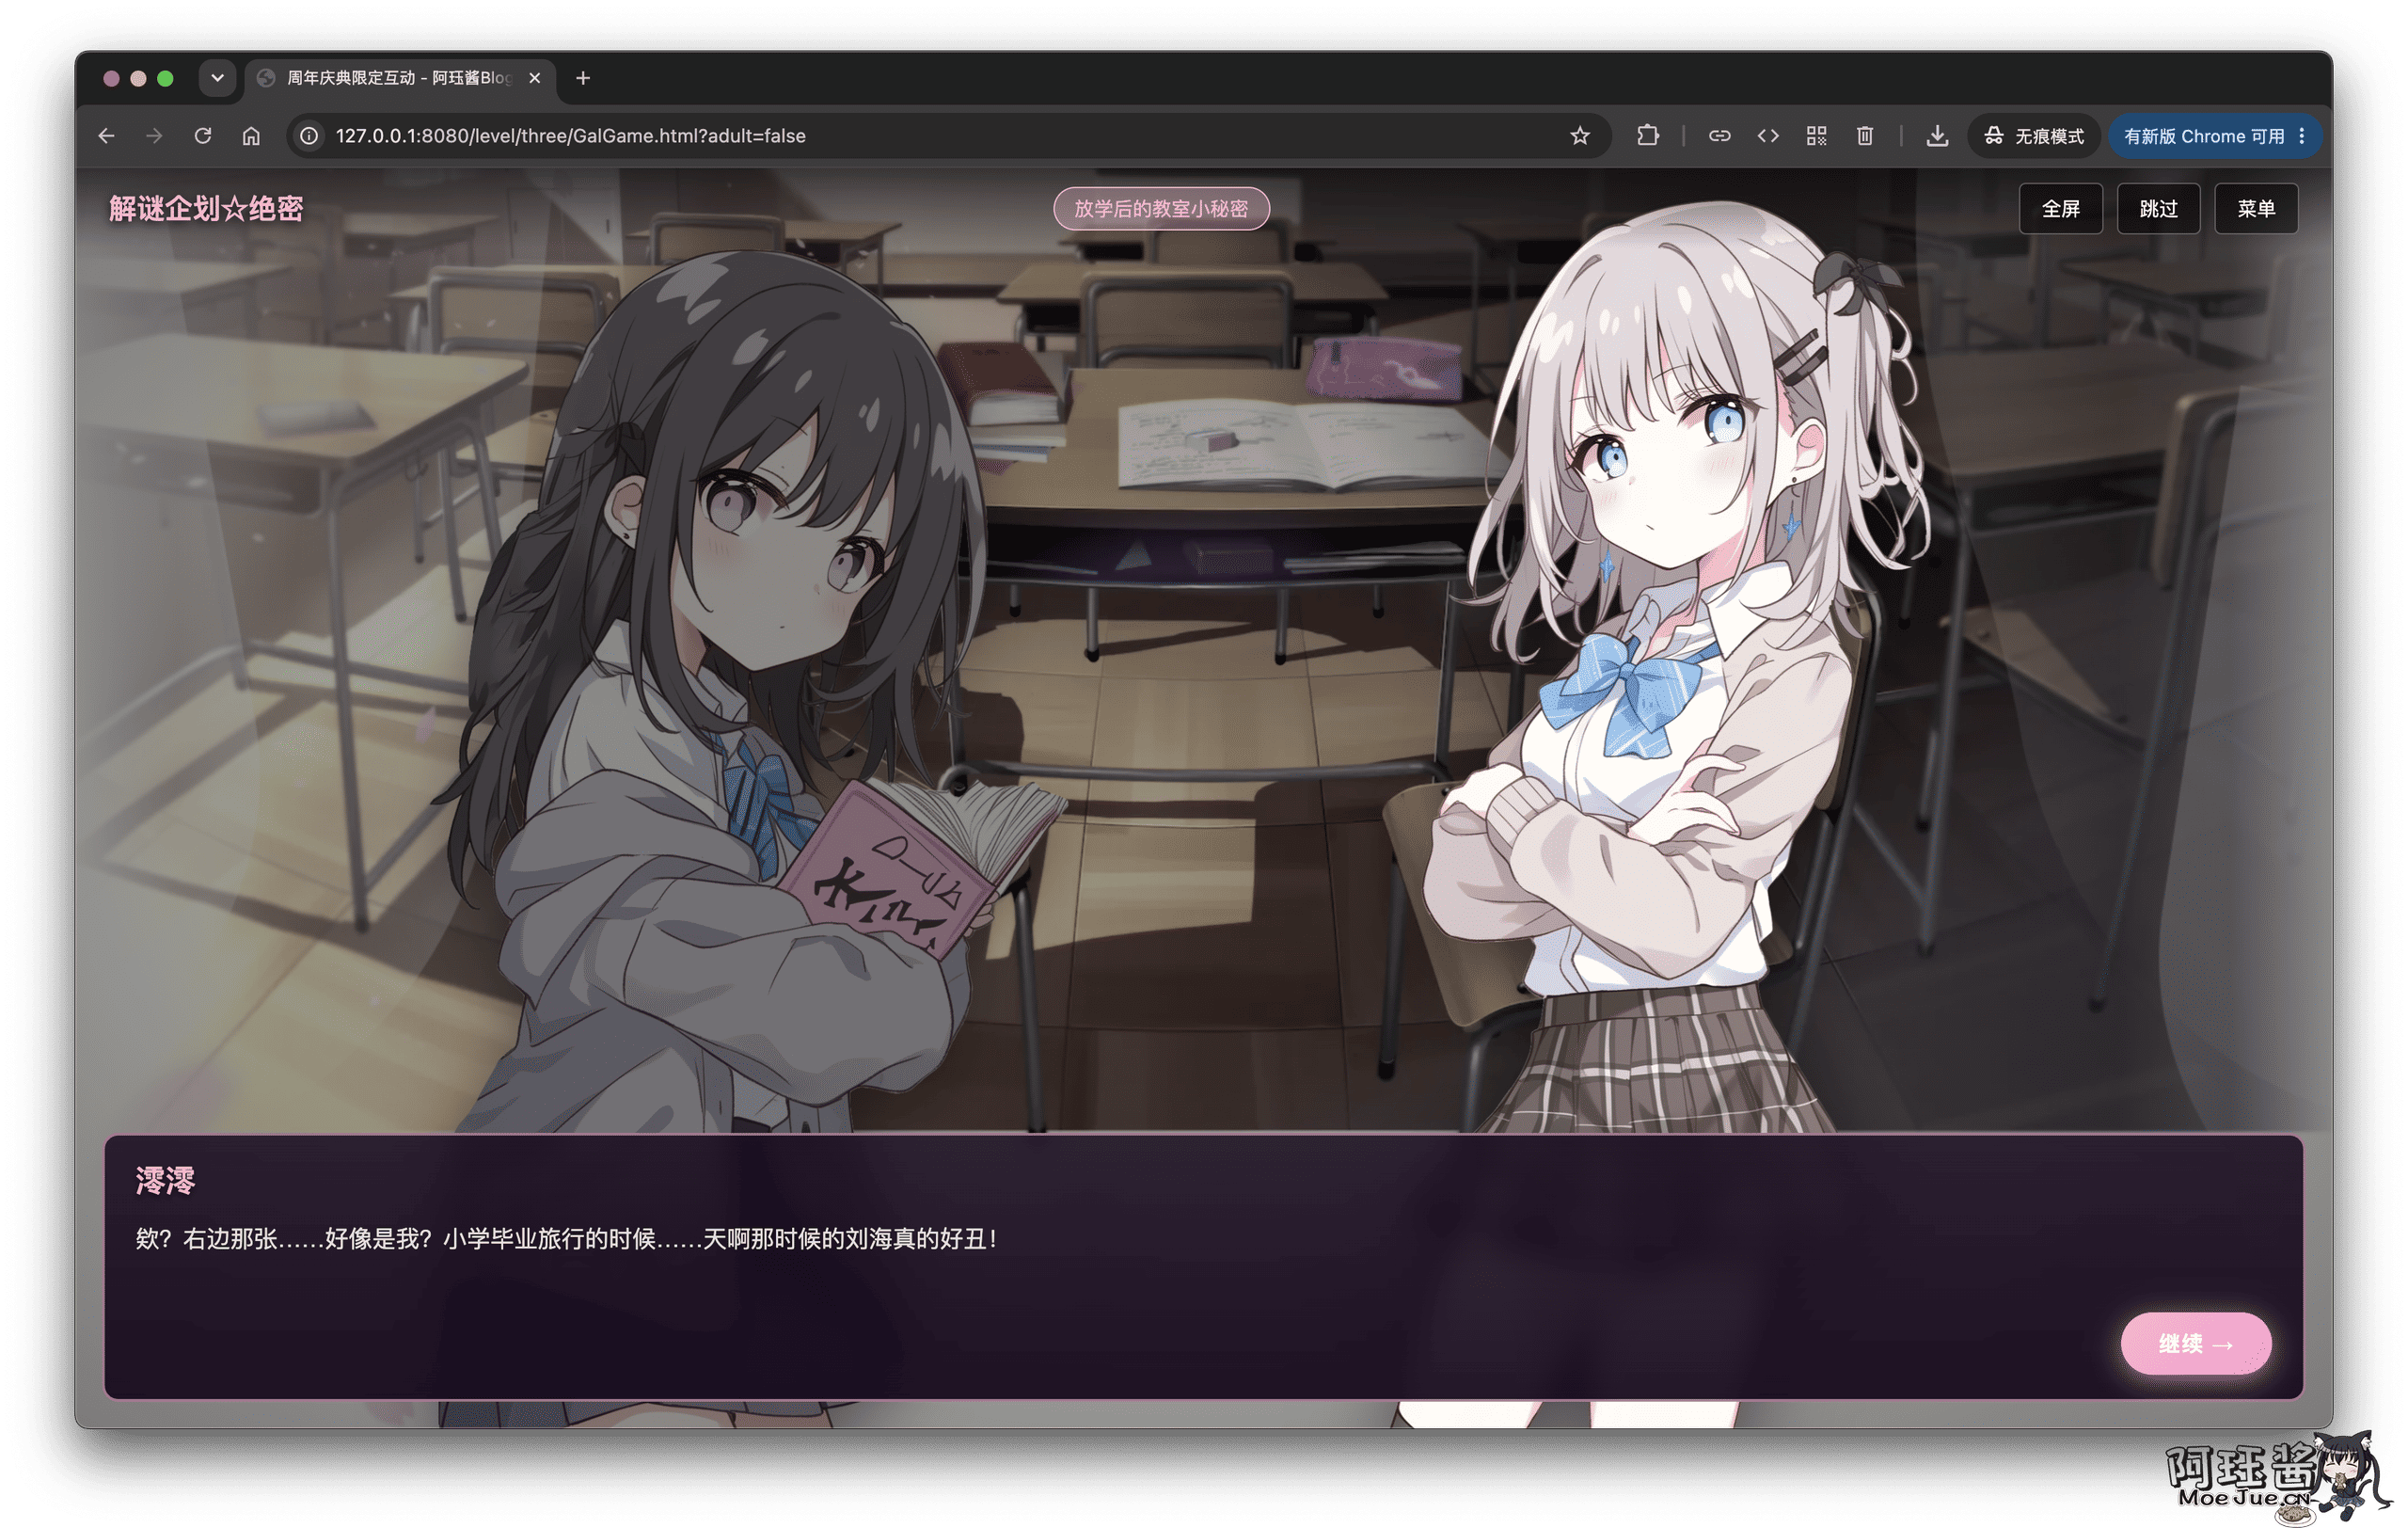
建议把对话完整看完,里面至少有这些明确提示:
- 提到
md5和两张看起来不一样的照片,对应后面的找不同关卡。 - 提到“纯白加纯黑做出来的透明图片”,对应明暗模式关卡。
- 提到左右扫描照片,对应二维码关卡。
- 提到六位数的保险柜,对应最后的密码组合。
把线索藏在大量日常对话里,主要是想考验大家的耐心和信息提取能力。不是每一句话都有用,但真正有用的几句,基本都会在后面的关卡里兑现。
ps:剧情里的373520是诱饵
第 3.1 关:支线游戏:猜数字
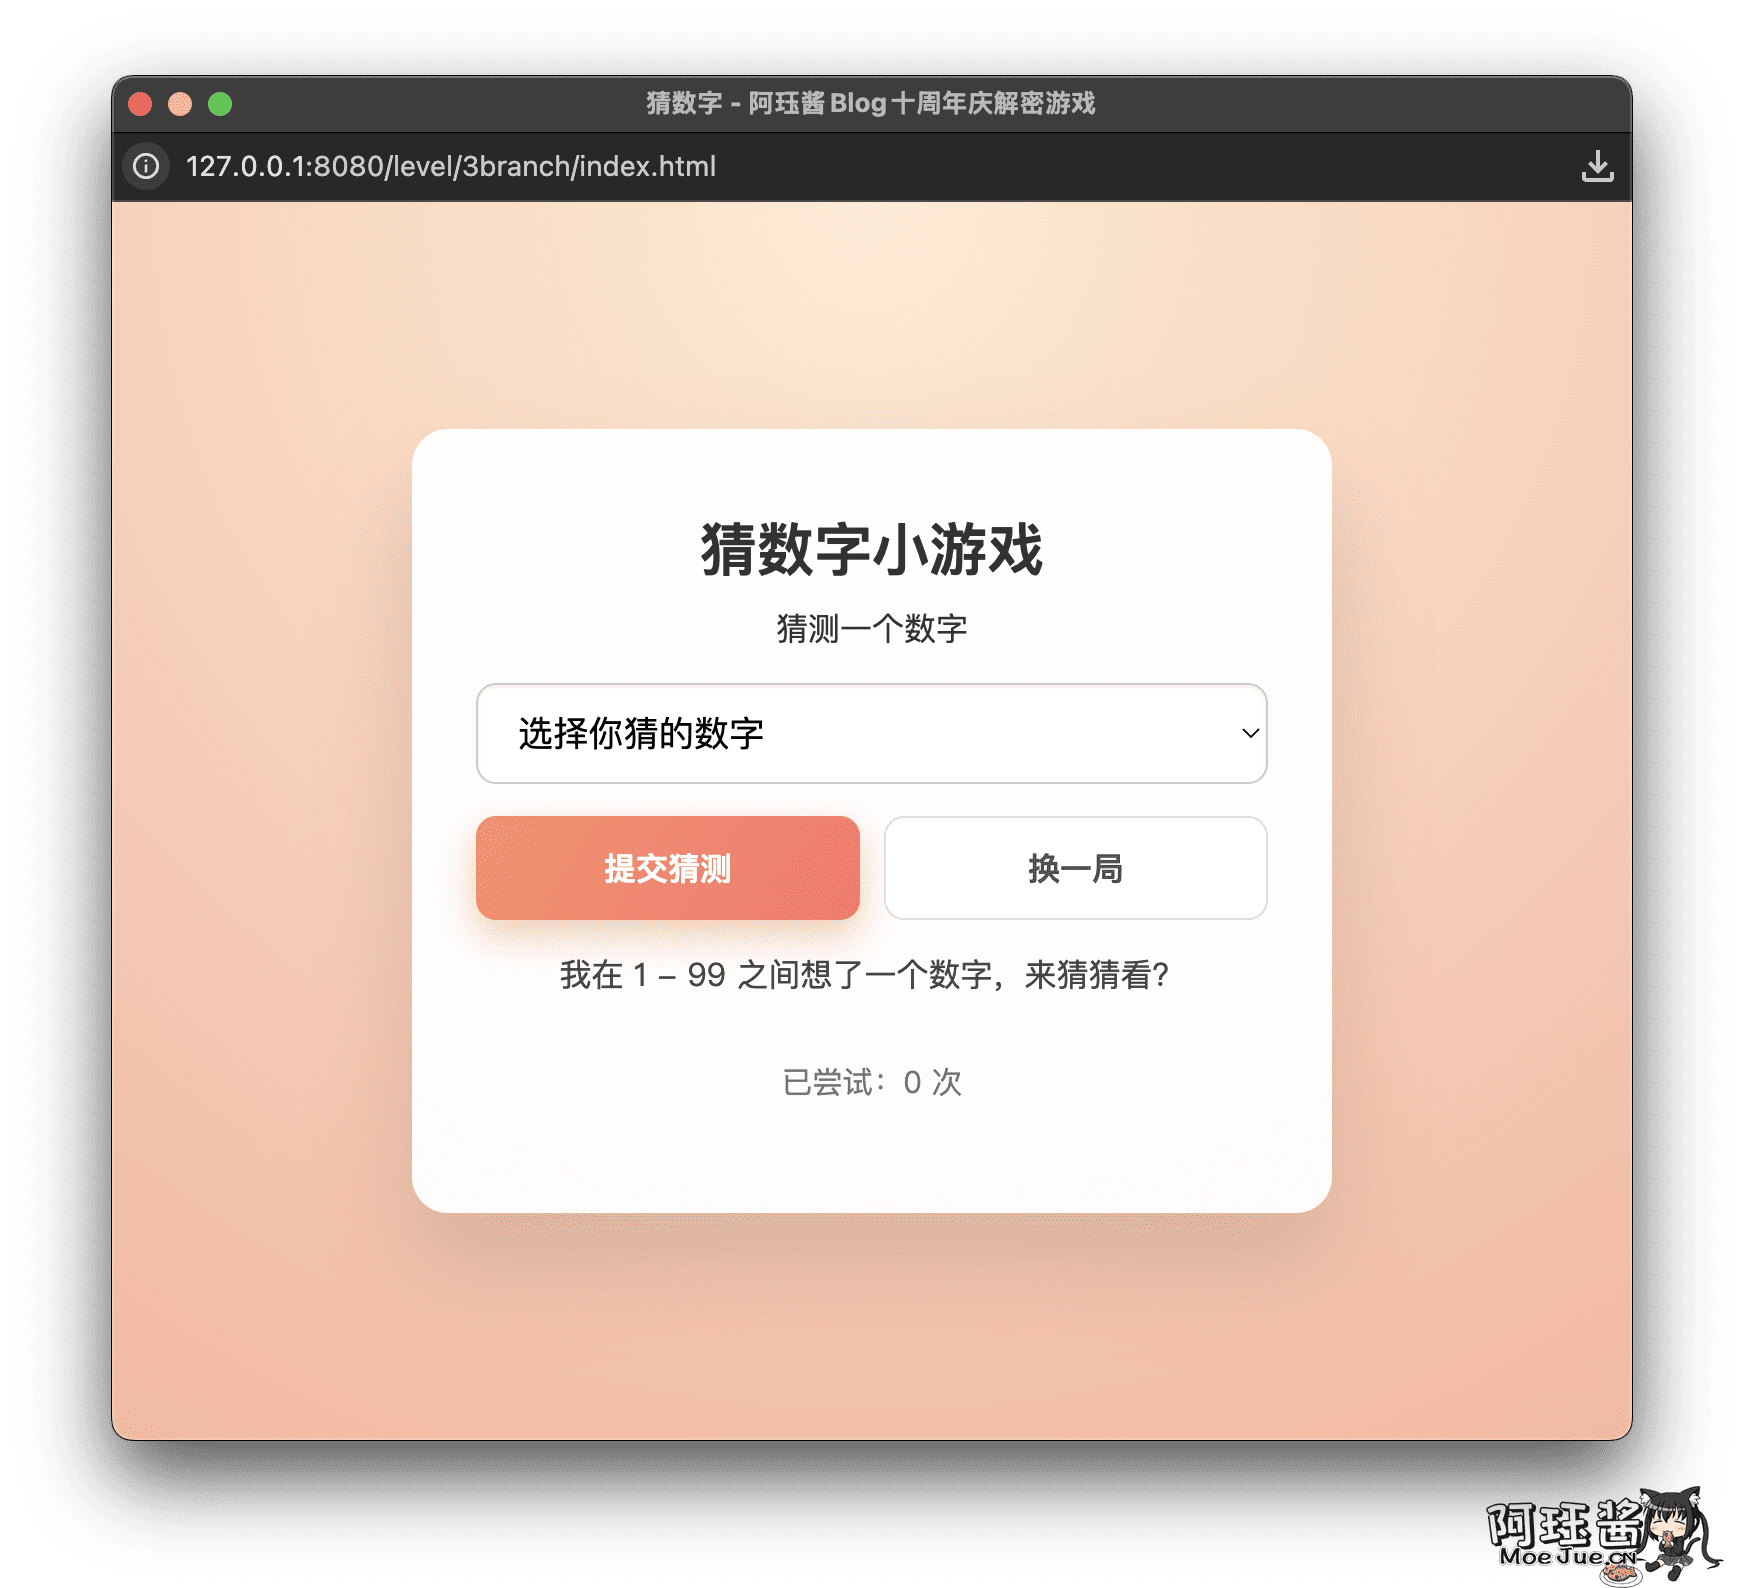
支线小游戏会在 1 到 99 之间随机生成一个数字,页面中的下拉选项还会在操作后重新打乱,故意让选择过程有点烦人。
这里没有固定答案,只能根据“太大了”或“太小了”的提示慢慢猜。猜中之后,这个数字会被保存下来,作为最终密码的一部分。
第 4 关:神奇的双重二维码
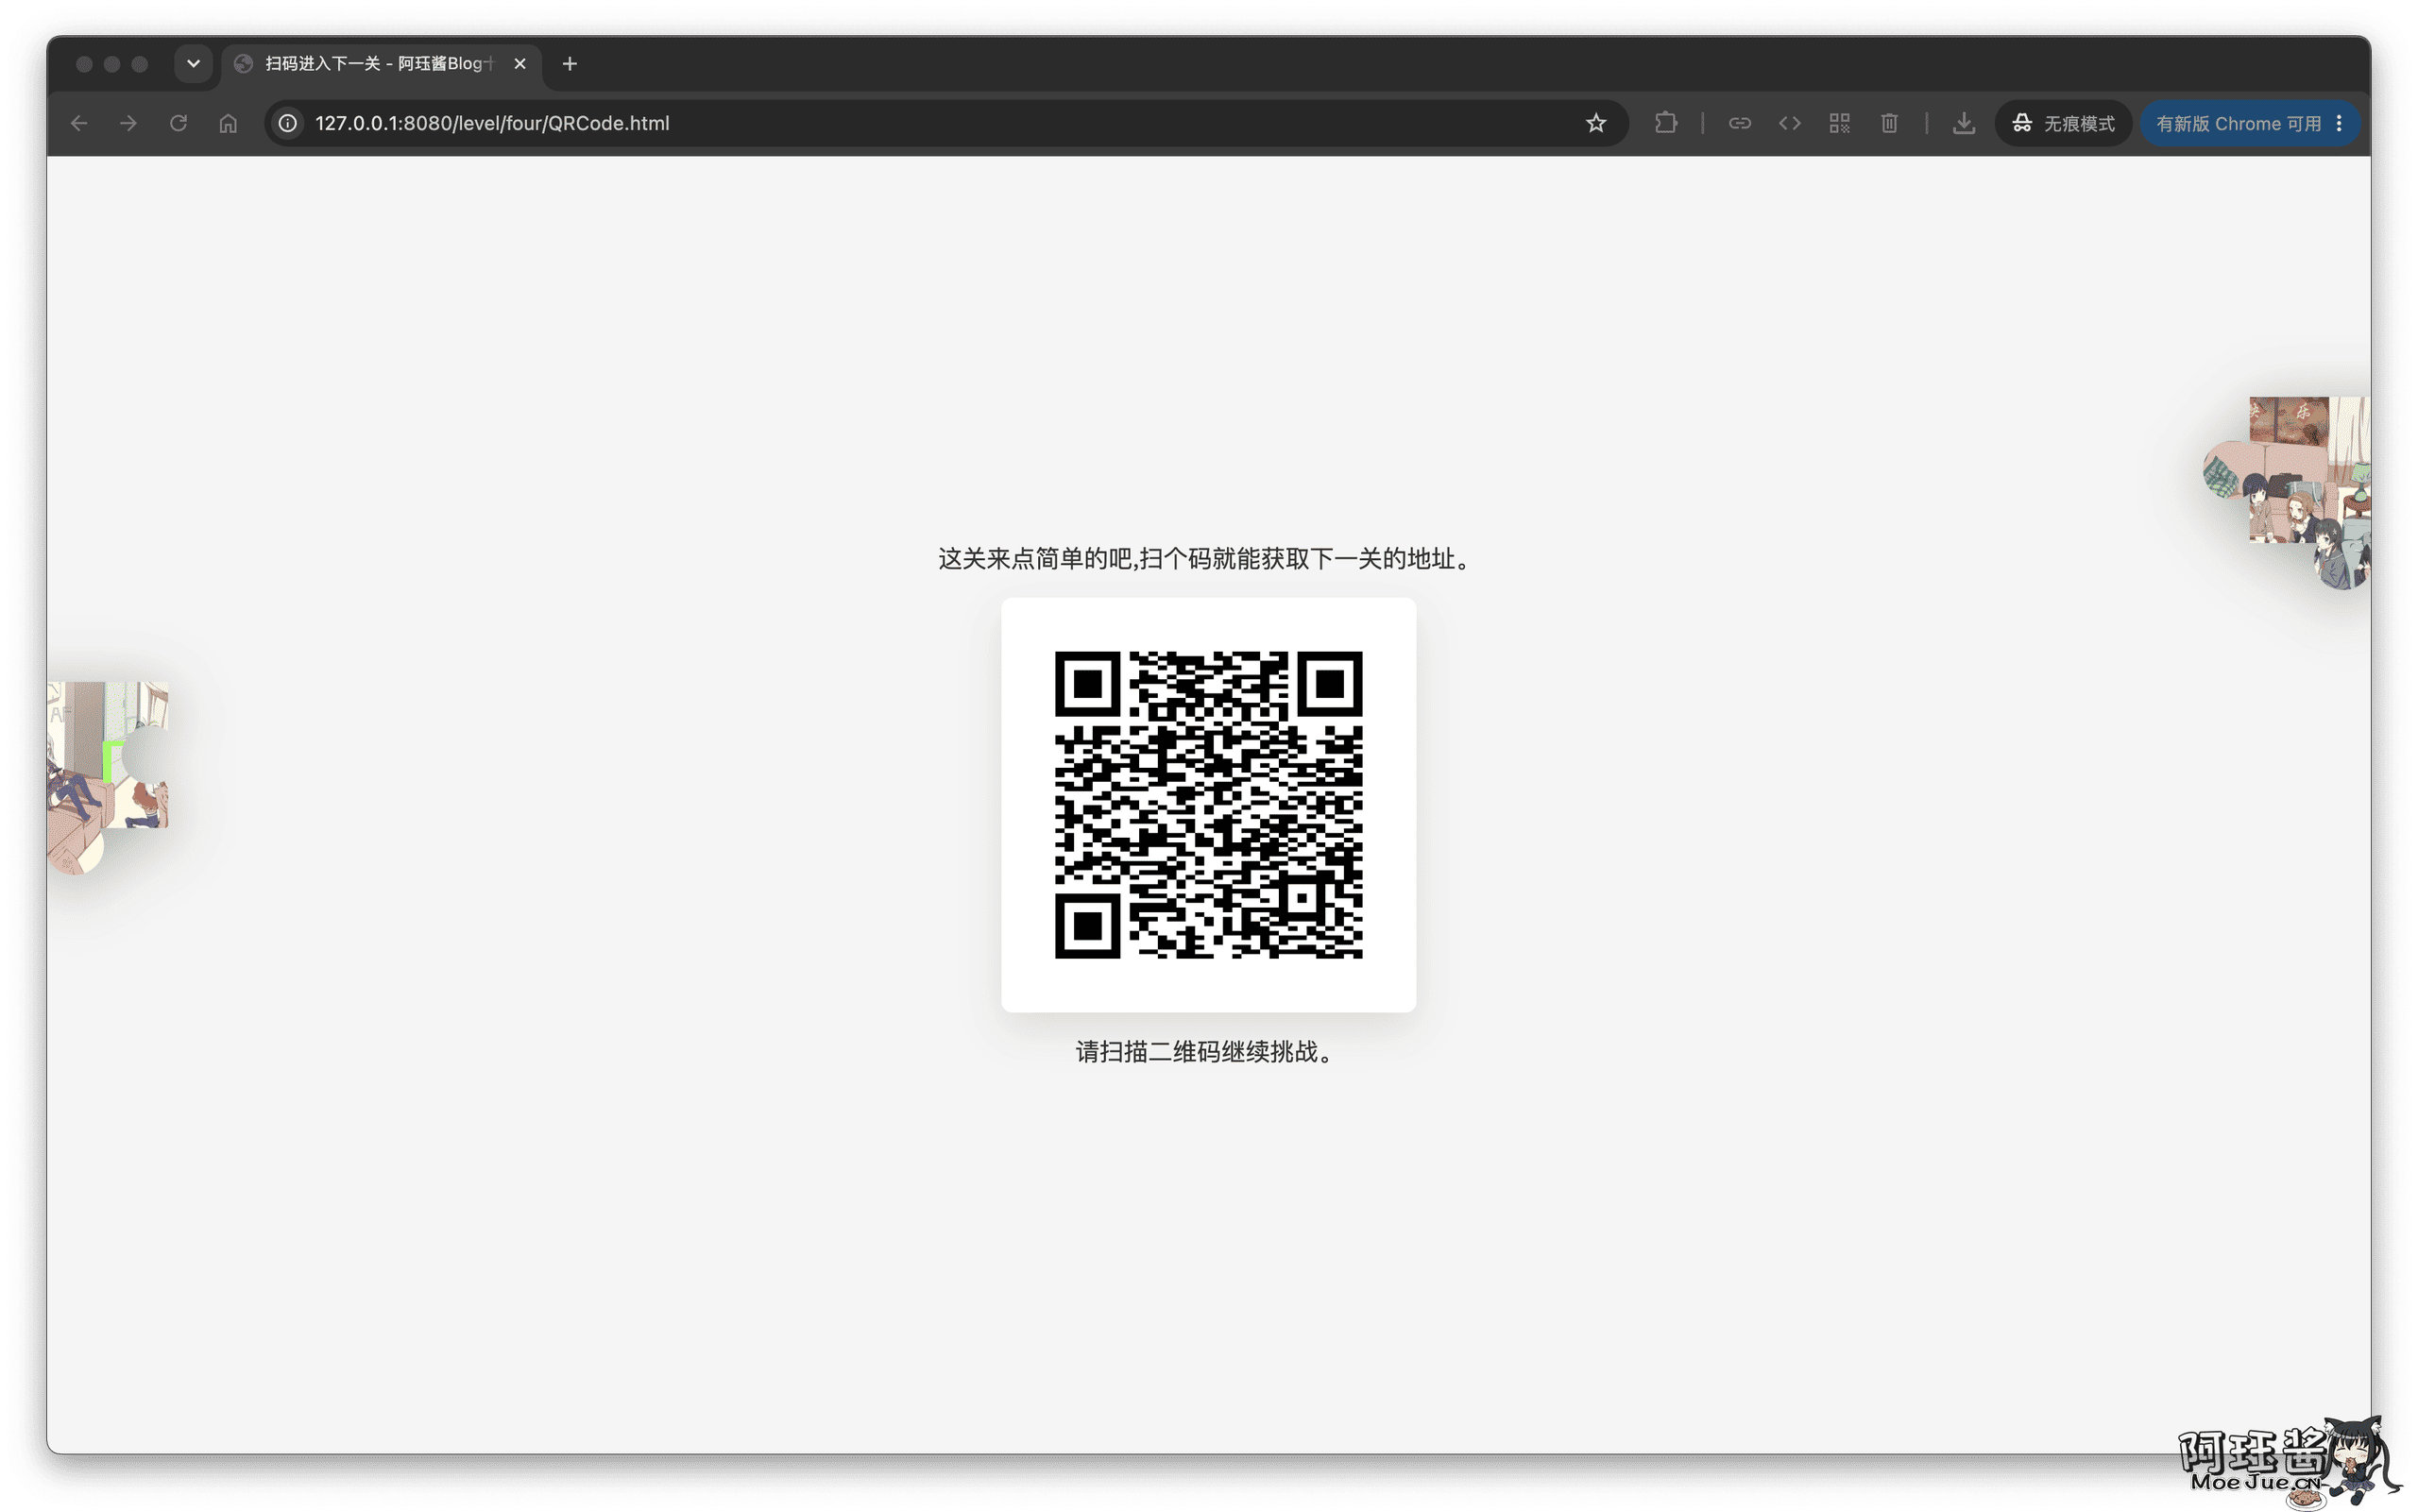
来到二维码页面后,用手机或者电脑上的二维码工具扫描就行。
但是关键就在这里,这个是一个藏着两个结果的二维码.
需要你了解二维码的算法,从不同的方向开始扫描二维码会得到不一样的结果
扫描结果会给出下一关地址和一个密码。页面两侧飘着的图片是需要收集拼图碎片。
第 5 关:两张图其实都是高坂桐乃
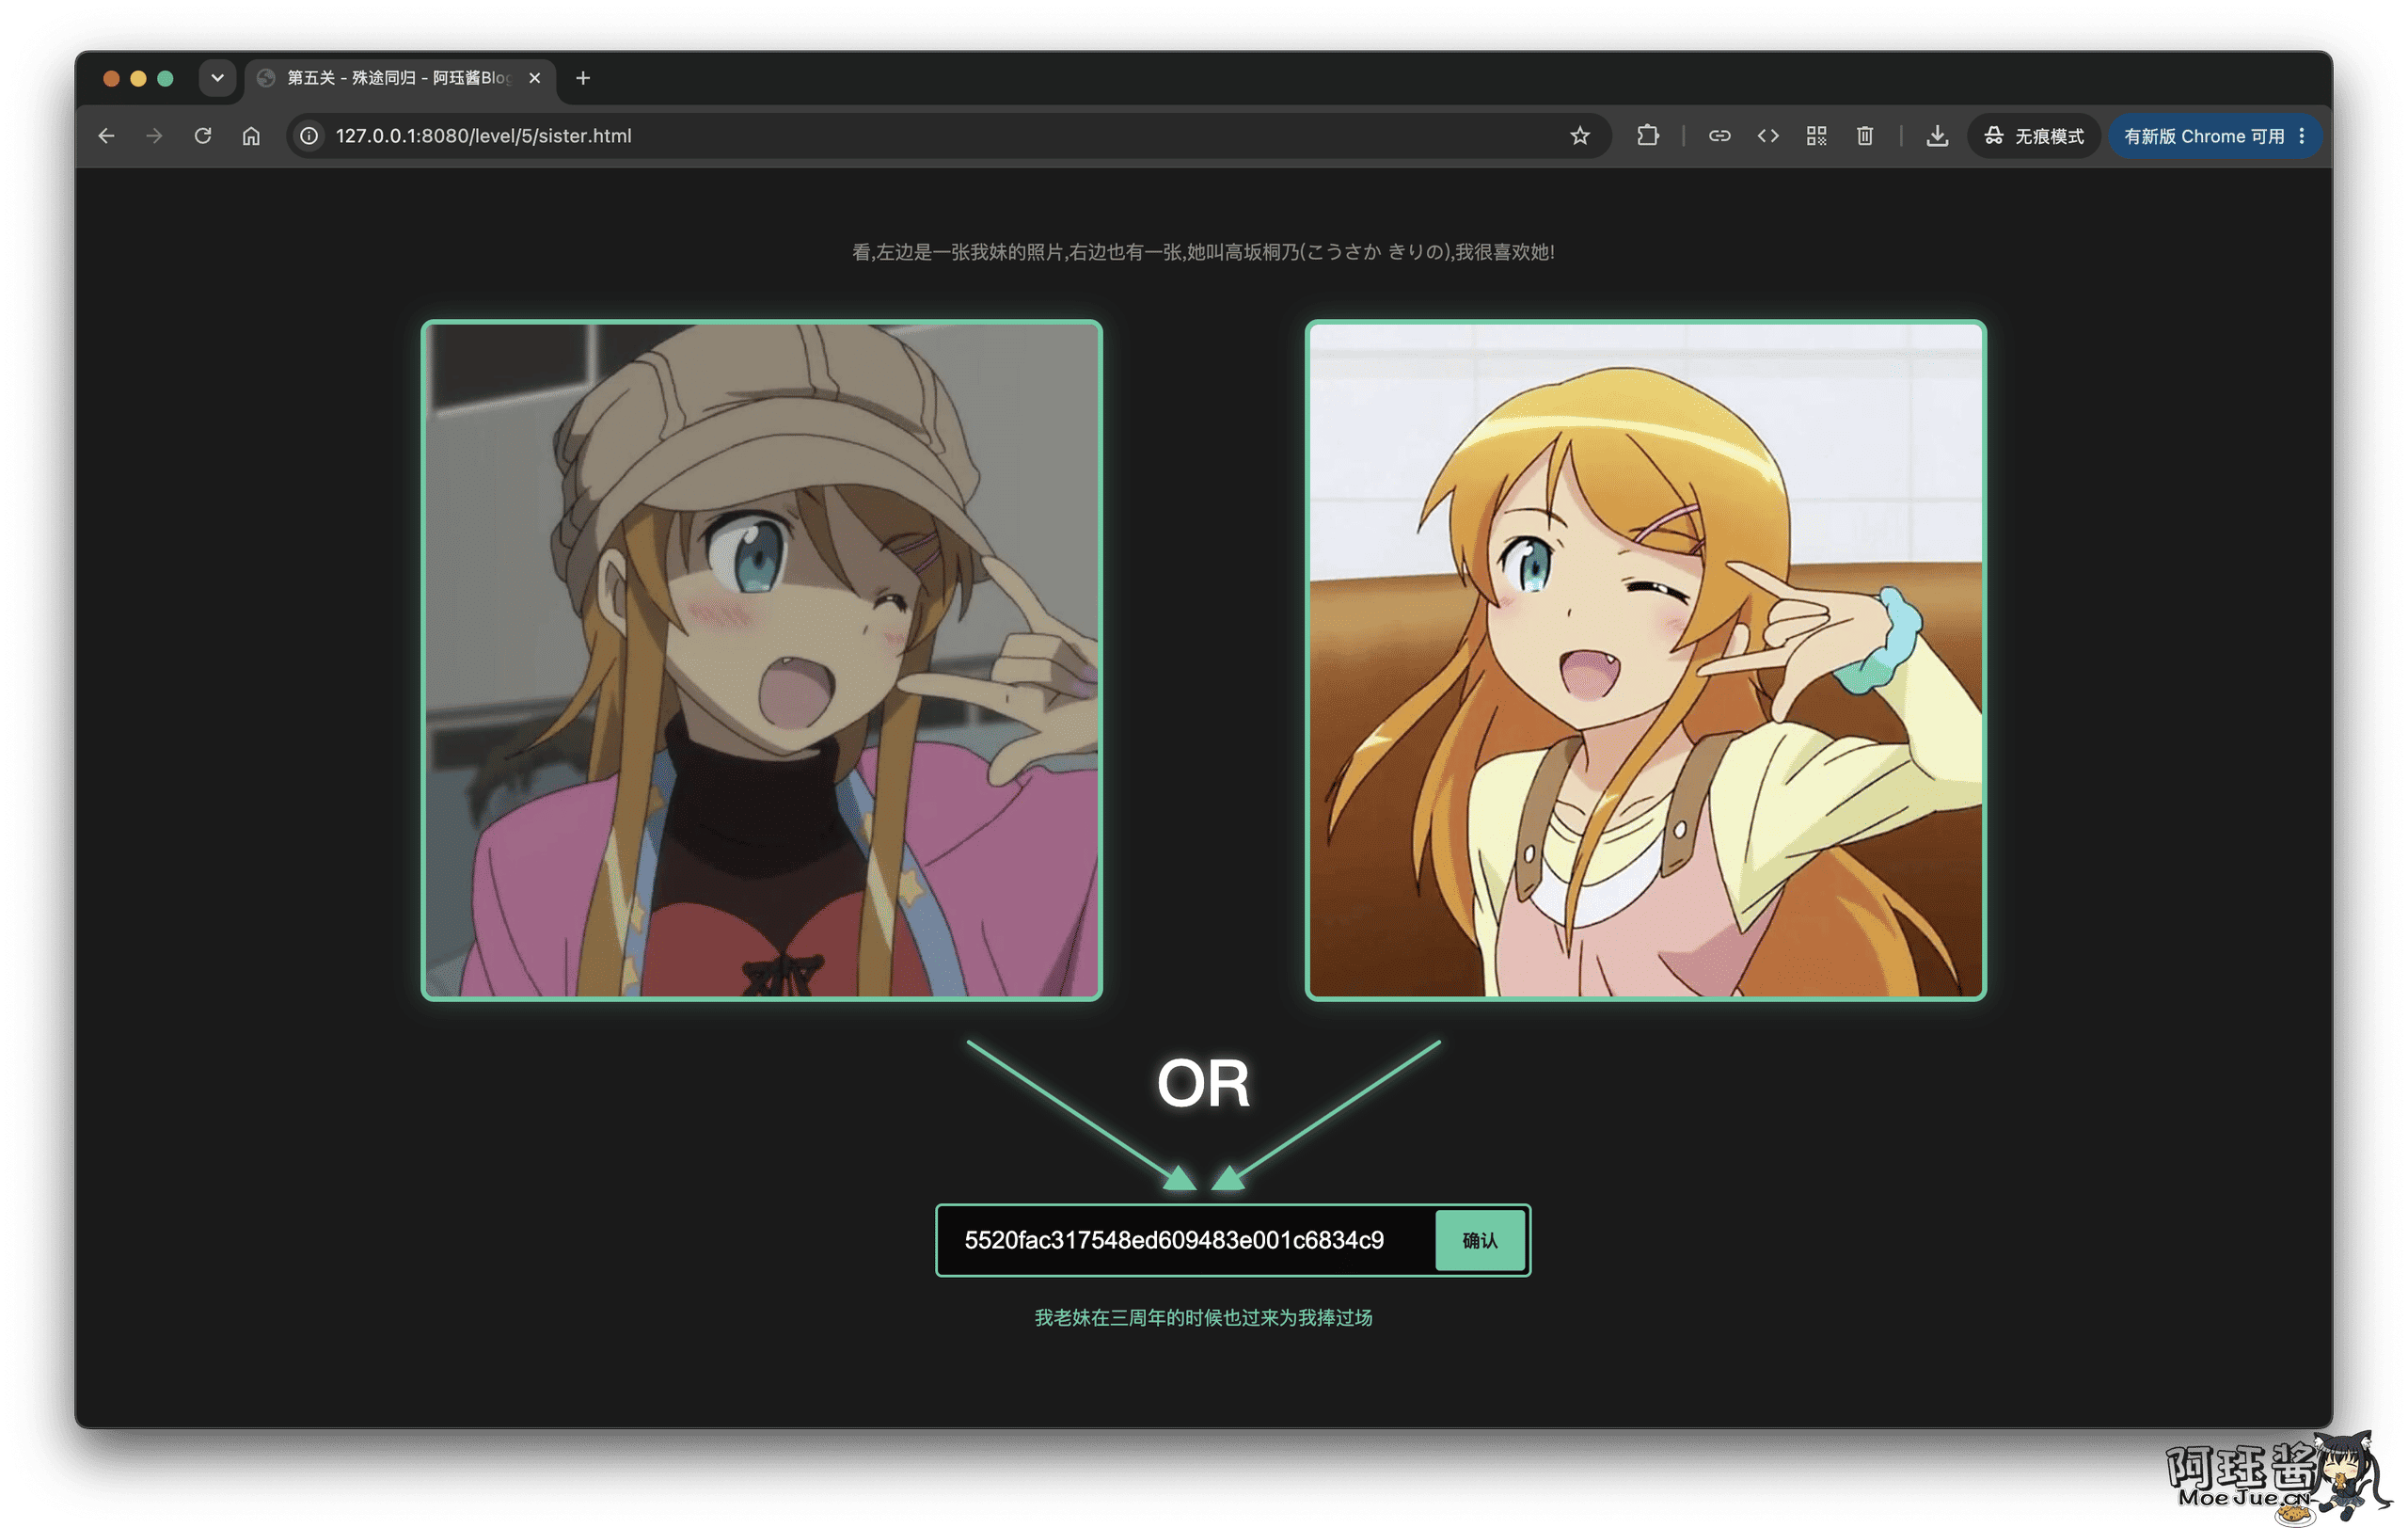
页面上是两张不同风格的高坂桐乃图片,题目问的是两张图的共同点。答案其实就是同一个角色:高坂桐乃。这里表面上是认角色,实际提交的是 MD5 值(没想到md5也可以重复吧)。
第 6 关:画册、明暗模式和 Cookie
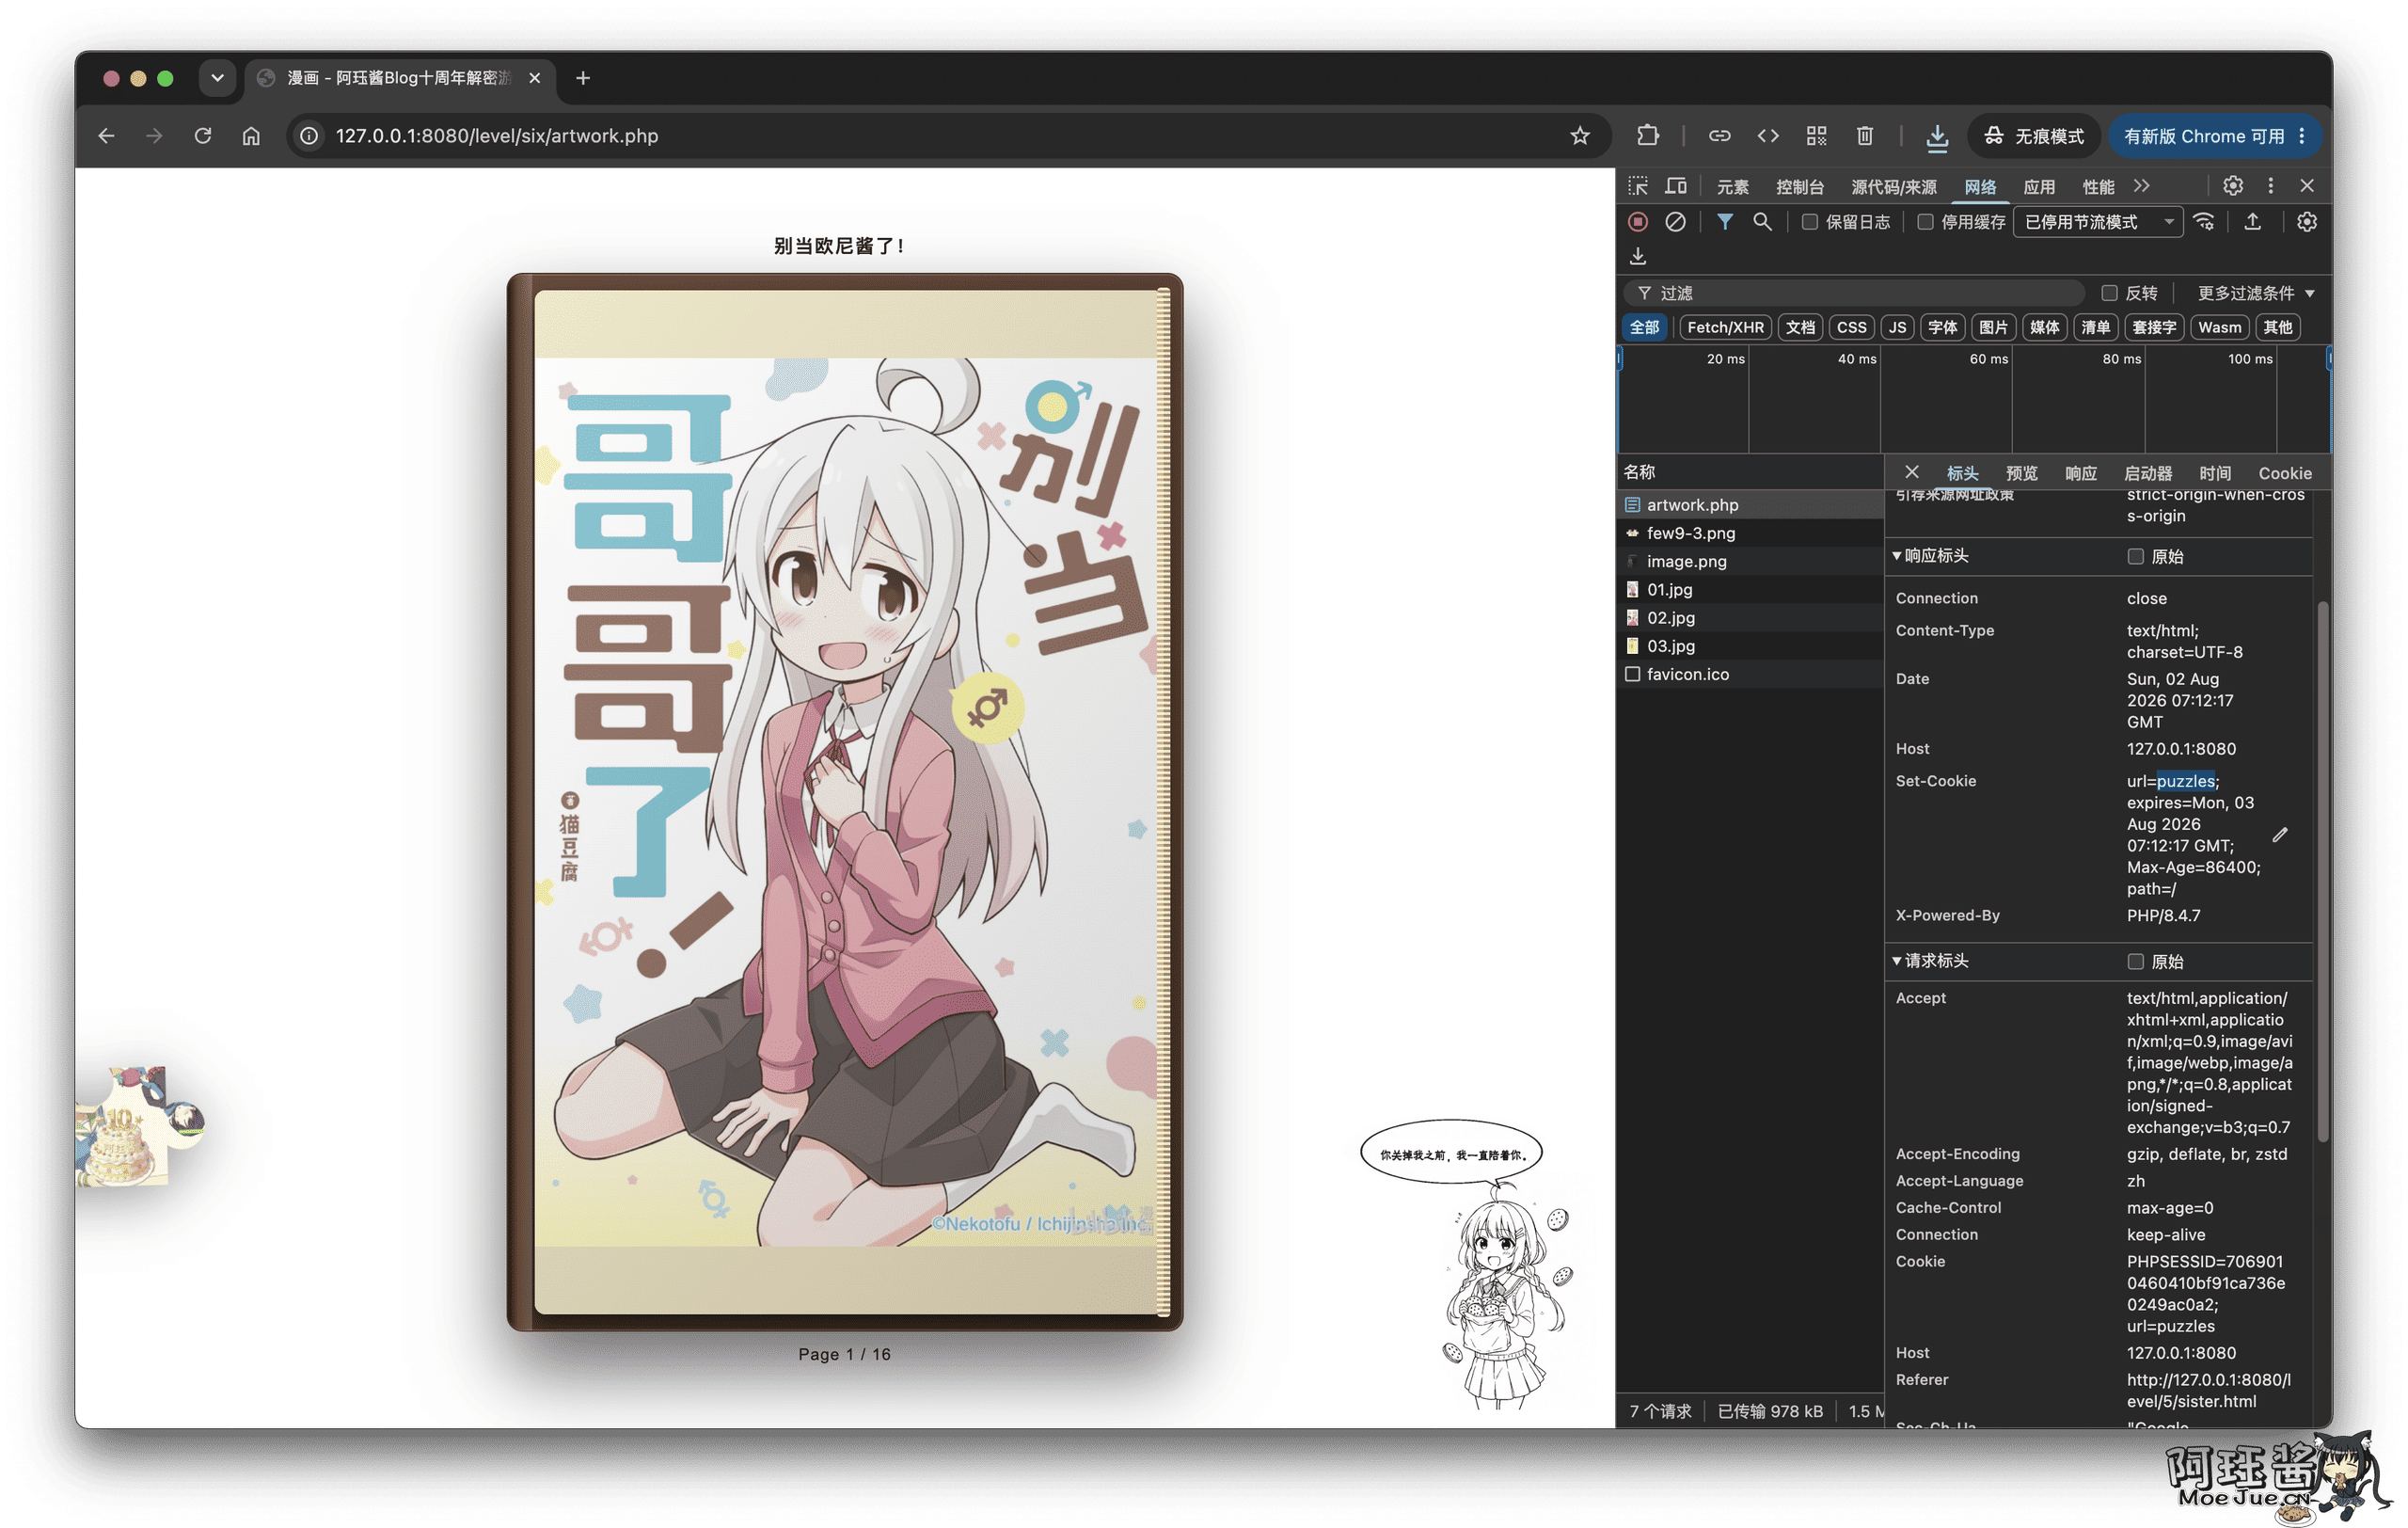
这一关表面上是一个可以翻页的漫画画册,左右角的装饰还会随着明暗模式变化。重点不是把漫画看完,而是注意页面提示,把浏览器的深色模式和浅色模式切换一下。
得到一个字谜:「我不住在服务器,也不住在你心里。」「你关掉我之前,我一直陪着你。」
然后打开开发者工具的 Application 或 Storage,查看当前站点的 Cookies。里面会出现:
url=puzzles把它拼成成下一关的路径:
/level/puzzles/index.html第 7 关:把一路捡到的碎片拼起来
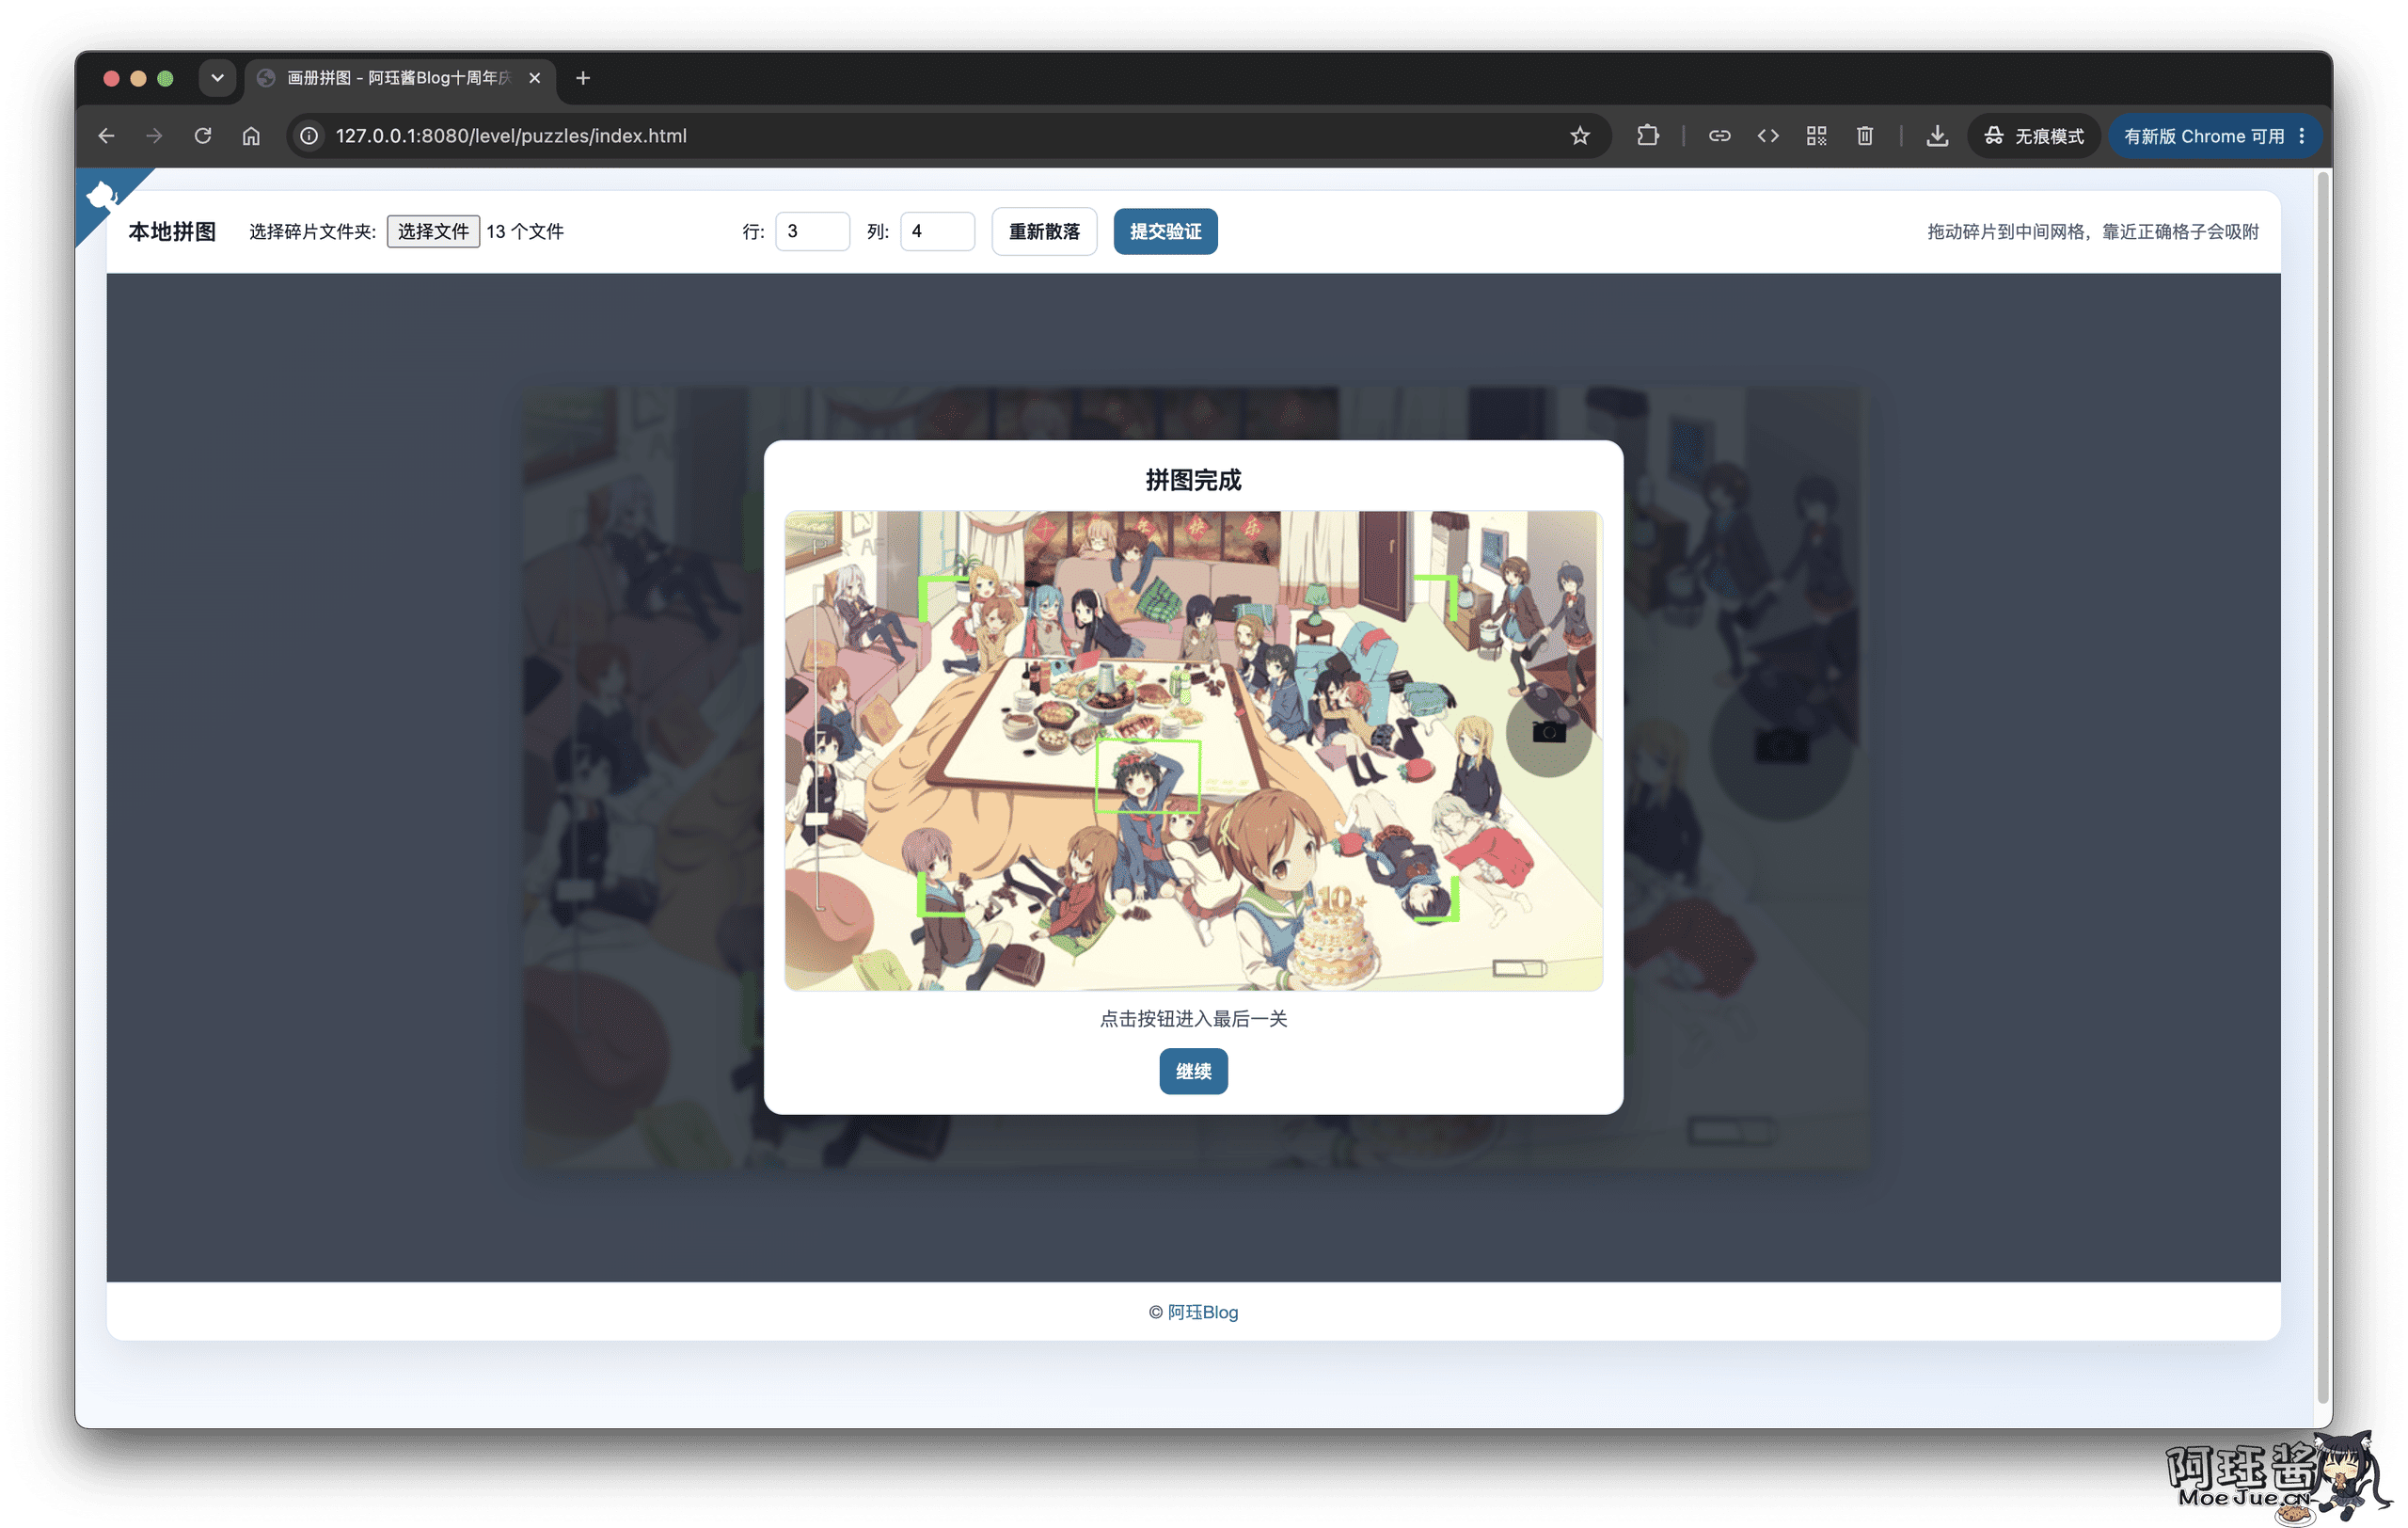
拼图页面要求选择本地碎片文件夹,把前面关卡里拿到的碎片收齐,选择文件夹后拖动到中间网格即可。
这一步不只是前端看起来拼对了就算完成,页面还会计算每个图片文件的 SHA-256,再交给服务器验证顺序,所以随便拿一张相似图片替代是过不了的。
拼图成功后才会进入最后的保险箱。
最后一关:保险箱
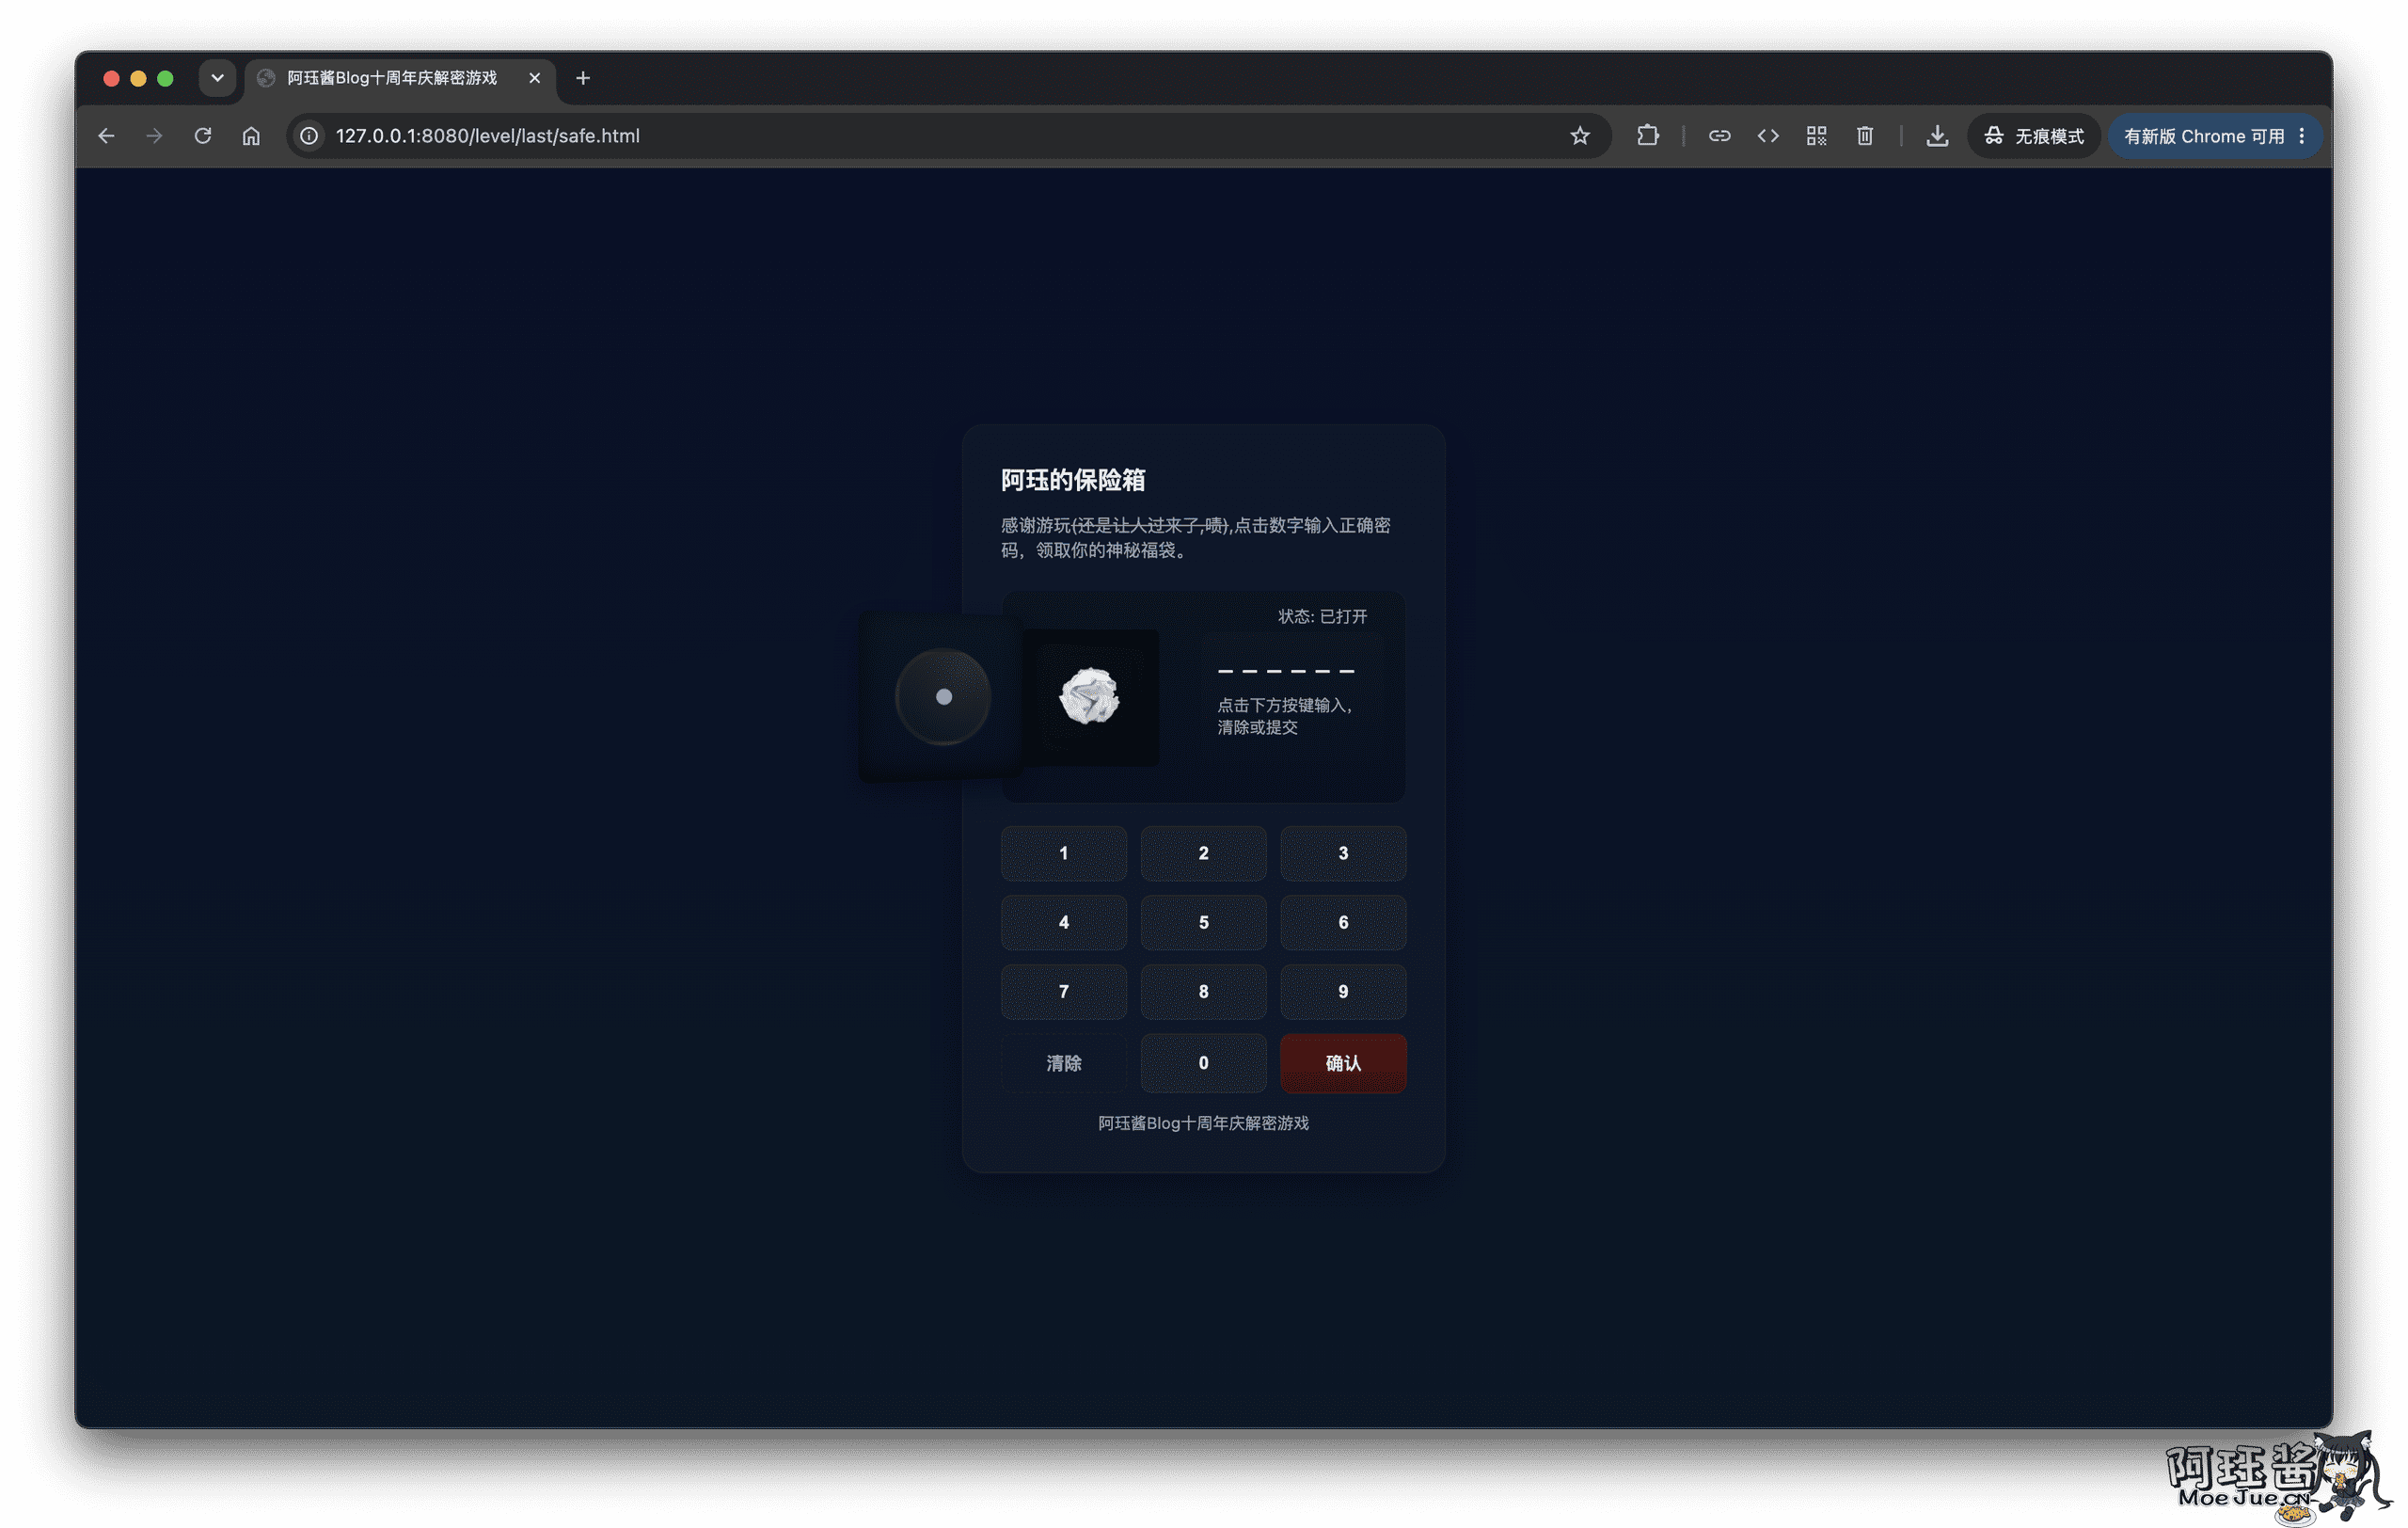
最后的密码不是一个所有人都一样的固定答案,而是一路根据当前会话动态拼出来的。这样设计是为了避免大家直接复制一份固定答案,也让前面几个关卡收集到的线索真正串起来:
登录阶段保存的两位动态 + 猜数字答案 + 69登录时保存的两位数字来自浏览器指纹,猜数字关卡的答案是随机生成的,最后的 69 则是二维码中的。
保险箱打开后,点击里面的纸团,就会进入最终的感谢页面(很贴心的使用了你登录的用户名)并生成优惠券码。
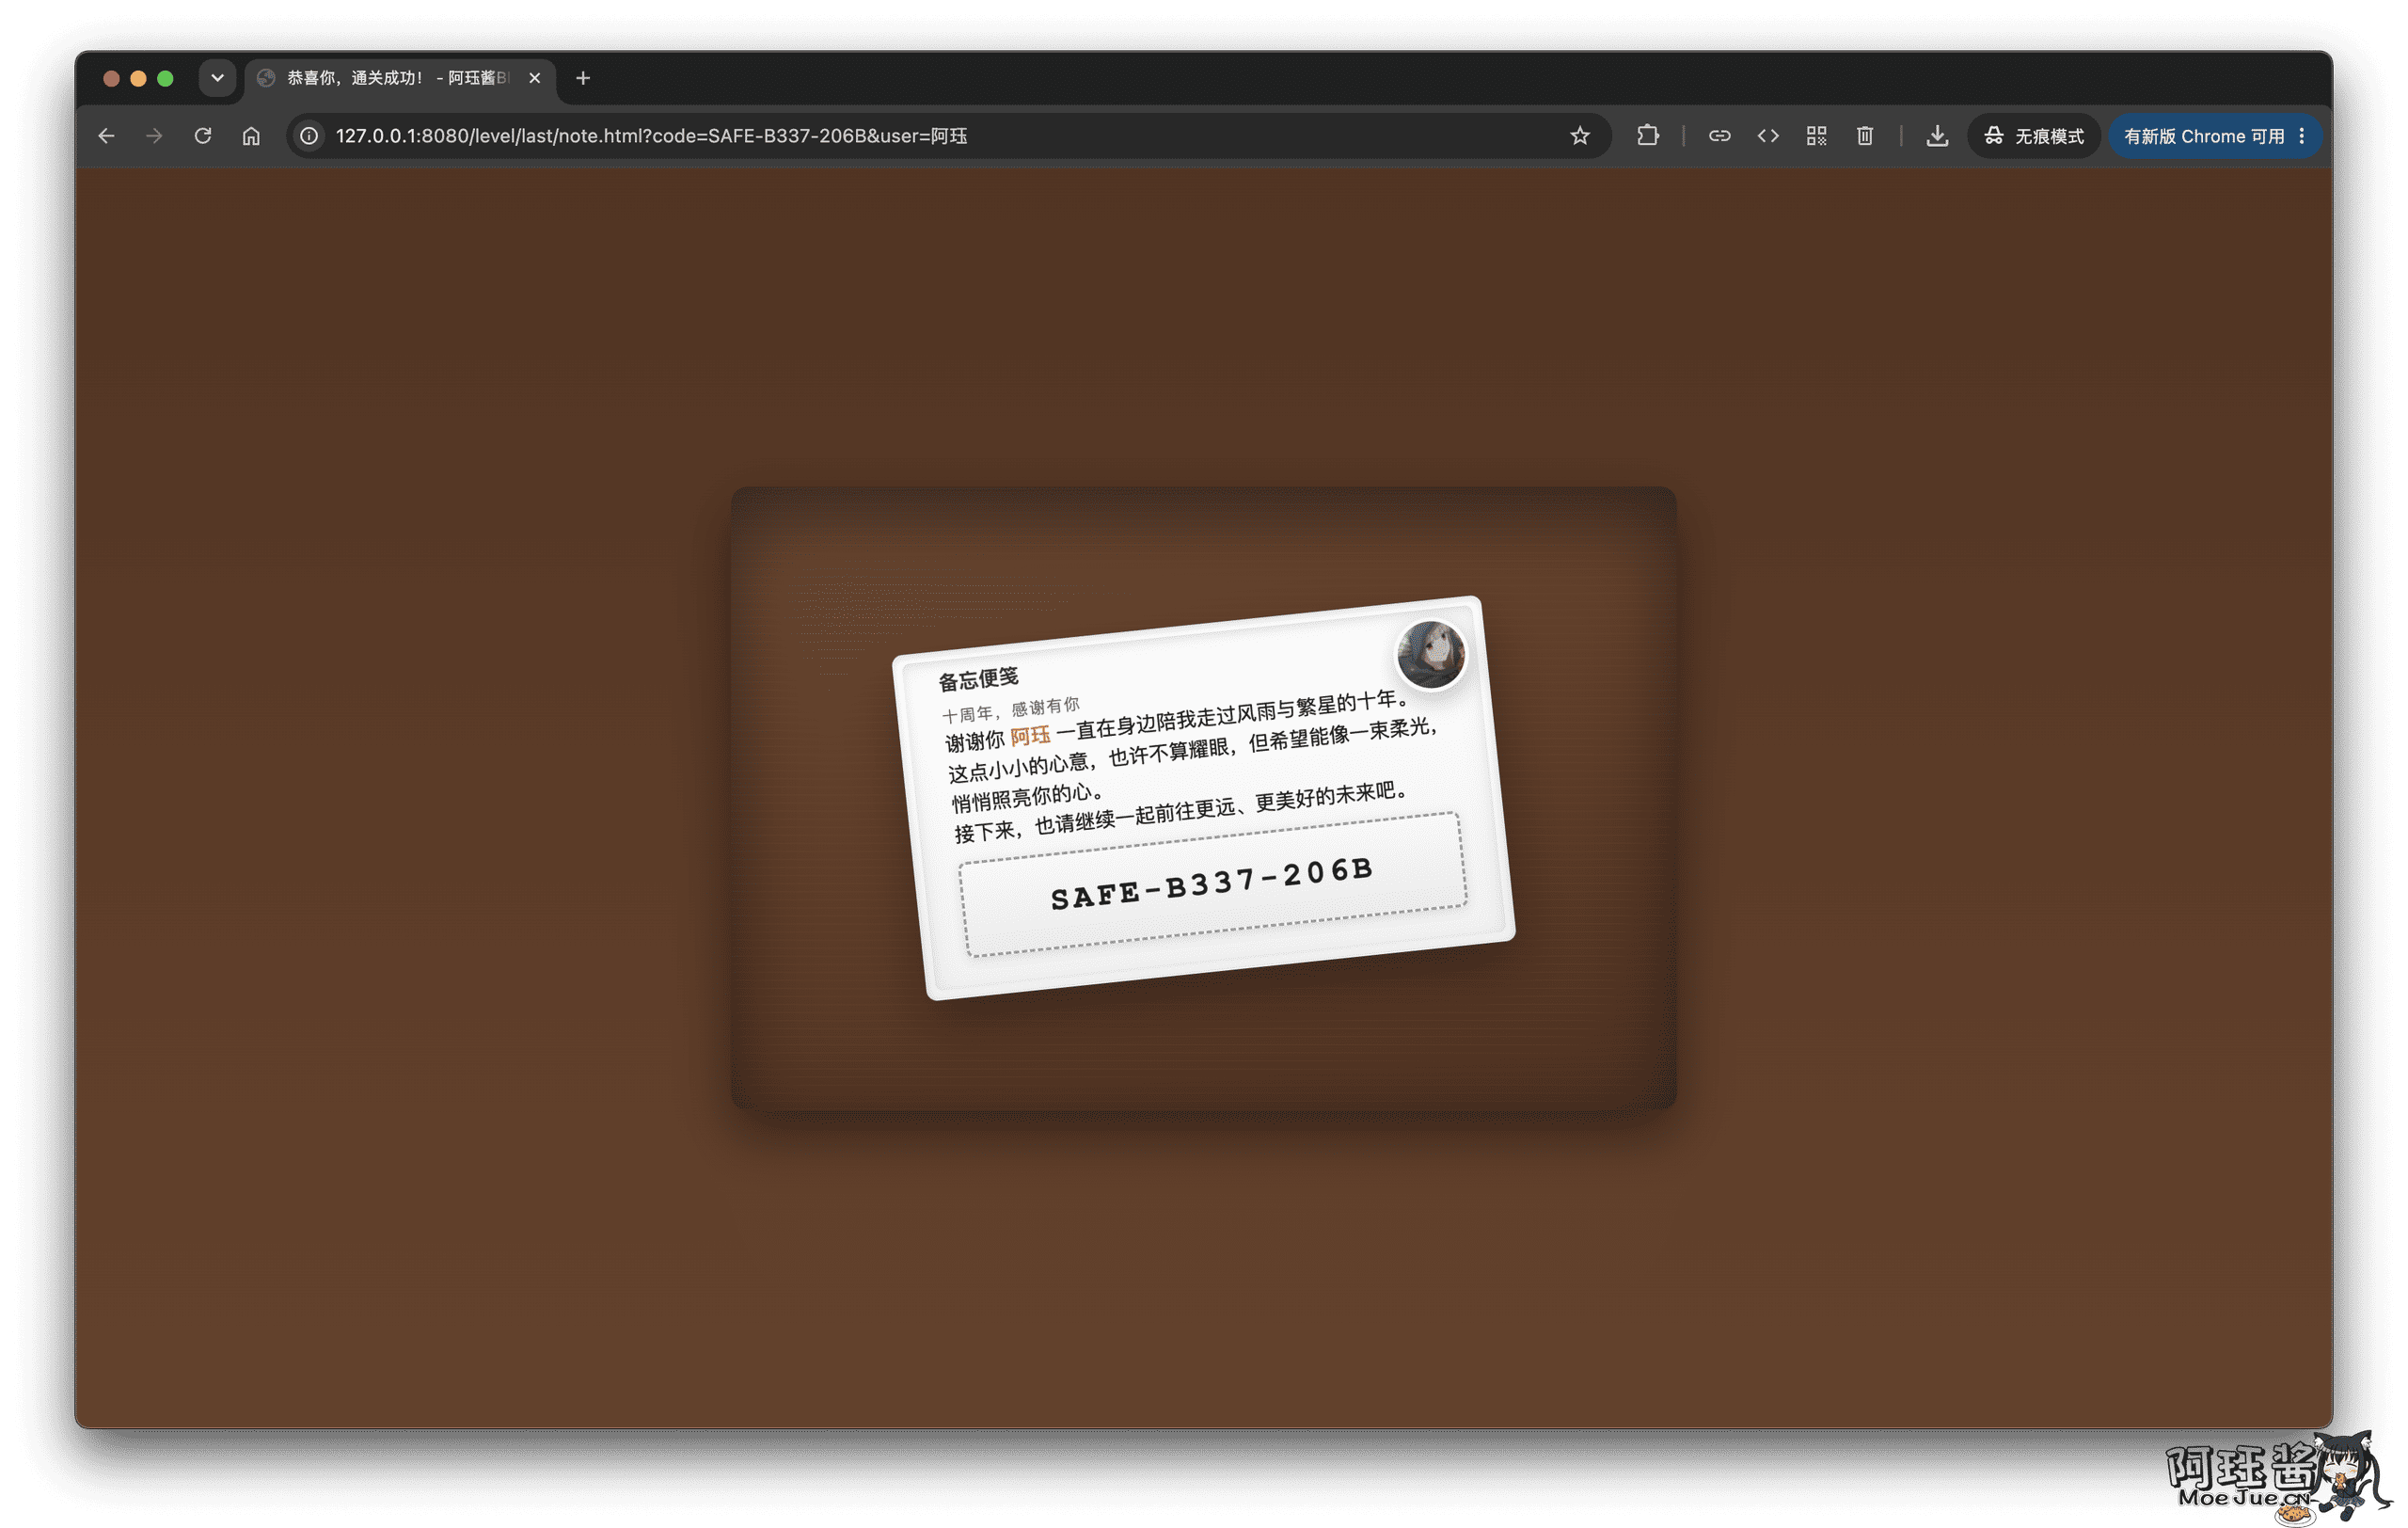
好了,拿着你的兑换码去兑换属于你的福袋吧
写在最后
这次活动的关卡并没有刻意往特别专业的密码学方向做,更多是把我平时浏览网页时会遇到的需稀奇古怪的东西拿来当道具。
单看每一关都不算难,但它们串在一起以后,玩家需要不断换思路。前一关还在调图片,下一关就要看控制台,再下一关又要去解压 PDF,最后还得记得把一路收集的碎片保存下来。
代码和素材也已经公开,欢迎拿来学习、改造,或者做成你自己的网页解密游戏:
iAJue/MoeJueBlogAnniversaryGames
项目使用 HTML、CSS、原生 JavaScript 和 PHP 实现,没有使用大型框架。想看某一关具体是怎么做的,直接翻源码会比看这篇文章更清楚。




看完,直呼博主是天才
@ 阿珏 博主是天才